
Mis à jour le 19/10/2026.
Face à un skimmer PrestaShop, passez la boutique en maintenance sans rien effacer : couper le seul module de paiement ne suffit pas toujours. Prévenez votre banque ou votre prestataire de paiement (PSP) le jour même, et demandez à votre hébergeur de garder les journaux. Notifiez la CNIL si possible dans les 72 heures après avoir découvert la violation.
Un skimmer est un script caché qui vole la carte bancaire de vos clients au moment du paiement. On le découvre parfois tard : un client signale un paiement frauduleux, ou votre banque vous prévient que des cartes fraudées ont toutes servi chez vous (un point de compromission). Si le piratage ne touche pas le paiement, voyez notre page boutique PrestaShop piratée.
Le signe le plus parlant : un client qui a saisi sa carte deux fois, ou vu « paiement annulé » avant de réussir.
La redirection vers la banque ou le PSP ne suffit pas : un skimmer peut remplacer le bouton qui y mène par un faux formulaire de paiement.
Effacer le script ou remettre la sauvegarde d’hier détruit la preuve et laisse souvent la porte ouverte.
Pas sûr que ce soit un skimmer ? Répondez aux 6 questions du quiz. Nous auditons gratuitement votre boutique pour voir si elle est piratée (demander l’audit).
Skimmer confirmé : appelez le 09 72 03 59 17 ou décrivez votre situation.
Comment savoir si votre boutique PrestaShop a un skimmer ?
Rien ne tombe en panne. Les commandes continuent, et les indices viennent de l’extérieur :
- un client a été débité ailleurs peu après un achat chez vous
- votre banque ou votre PSP vous signale que des cartes fraudées ont toutes servi chez vous
- un « paiement annulé » suivi d’un paiement réussi, ou une carte saisie deux fois
- au moment de payer, une adresse inconnue, ou un formulaire de carte sur votre page alors que vos clients partent d’habitude chez la banque
- des fichiers du thème ou des modules modifiés un jour où personne n’est intervenu
- une alerte dans le rapport « Problèmes de sécurité » de Search Console.
À nos yeux, un signalement de la banque ou du PSP, une carte saisie deux fois, ou une adresse inconnue ou un formulaire de carte inattendu au paiement suffit, seul, pour agir tout de suite, tout comme deux signes quelconques de la liste. Un autre signe isolé se vérifie avec notre test des 5 minutes, en navigation privée et déconnecté du back-office, ou signe par signe avec le quiz en fin de page.
Détournement de paiement par un skimmer PrestaShop : que faire dans les 72 premières heures ?
Gardez ce schéma sous la main pendant la crise ; chaque geste est détaillé dessous.
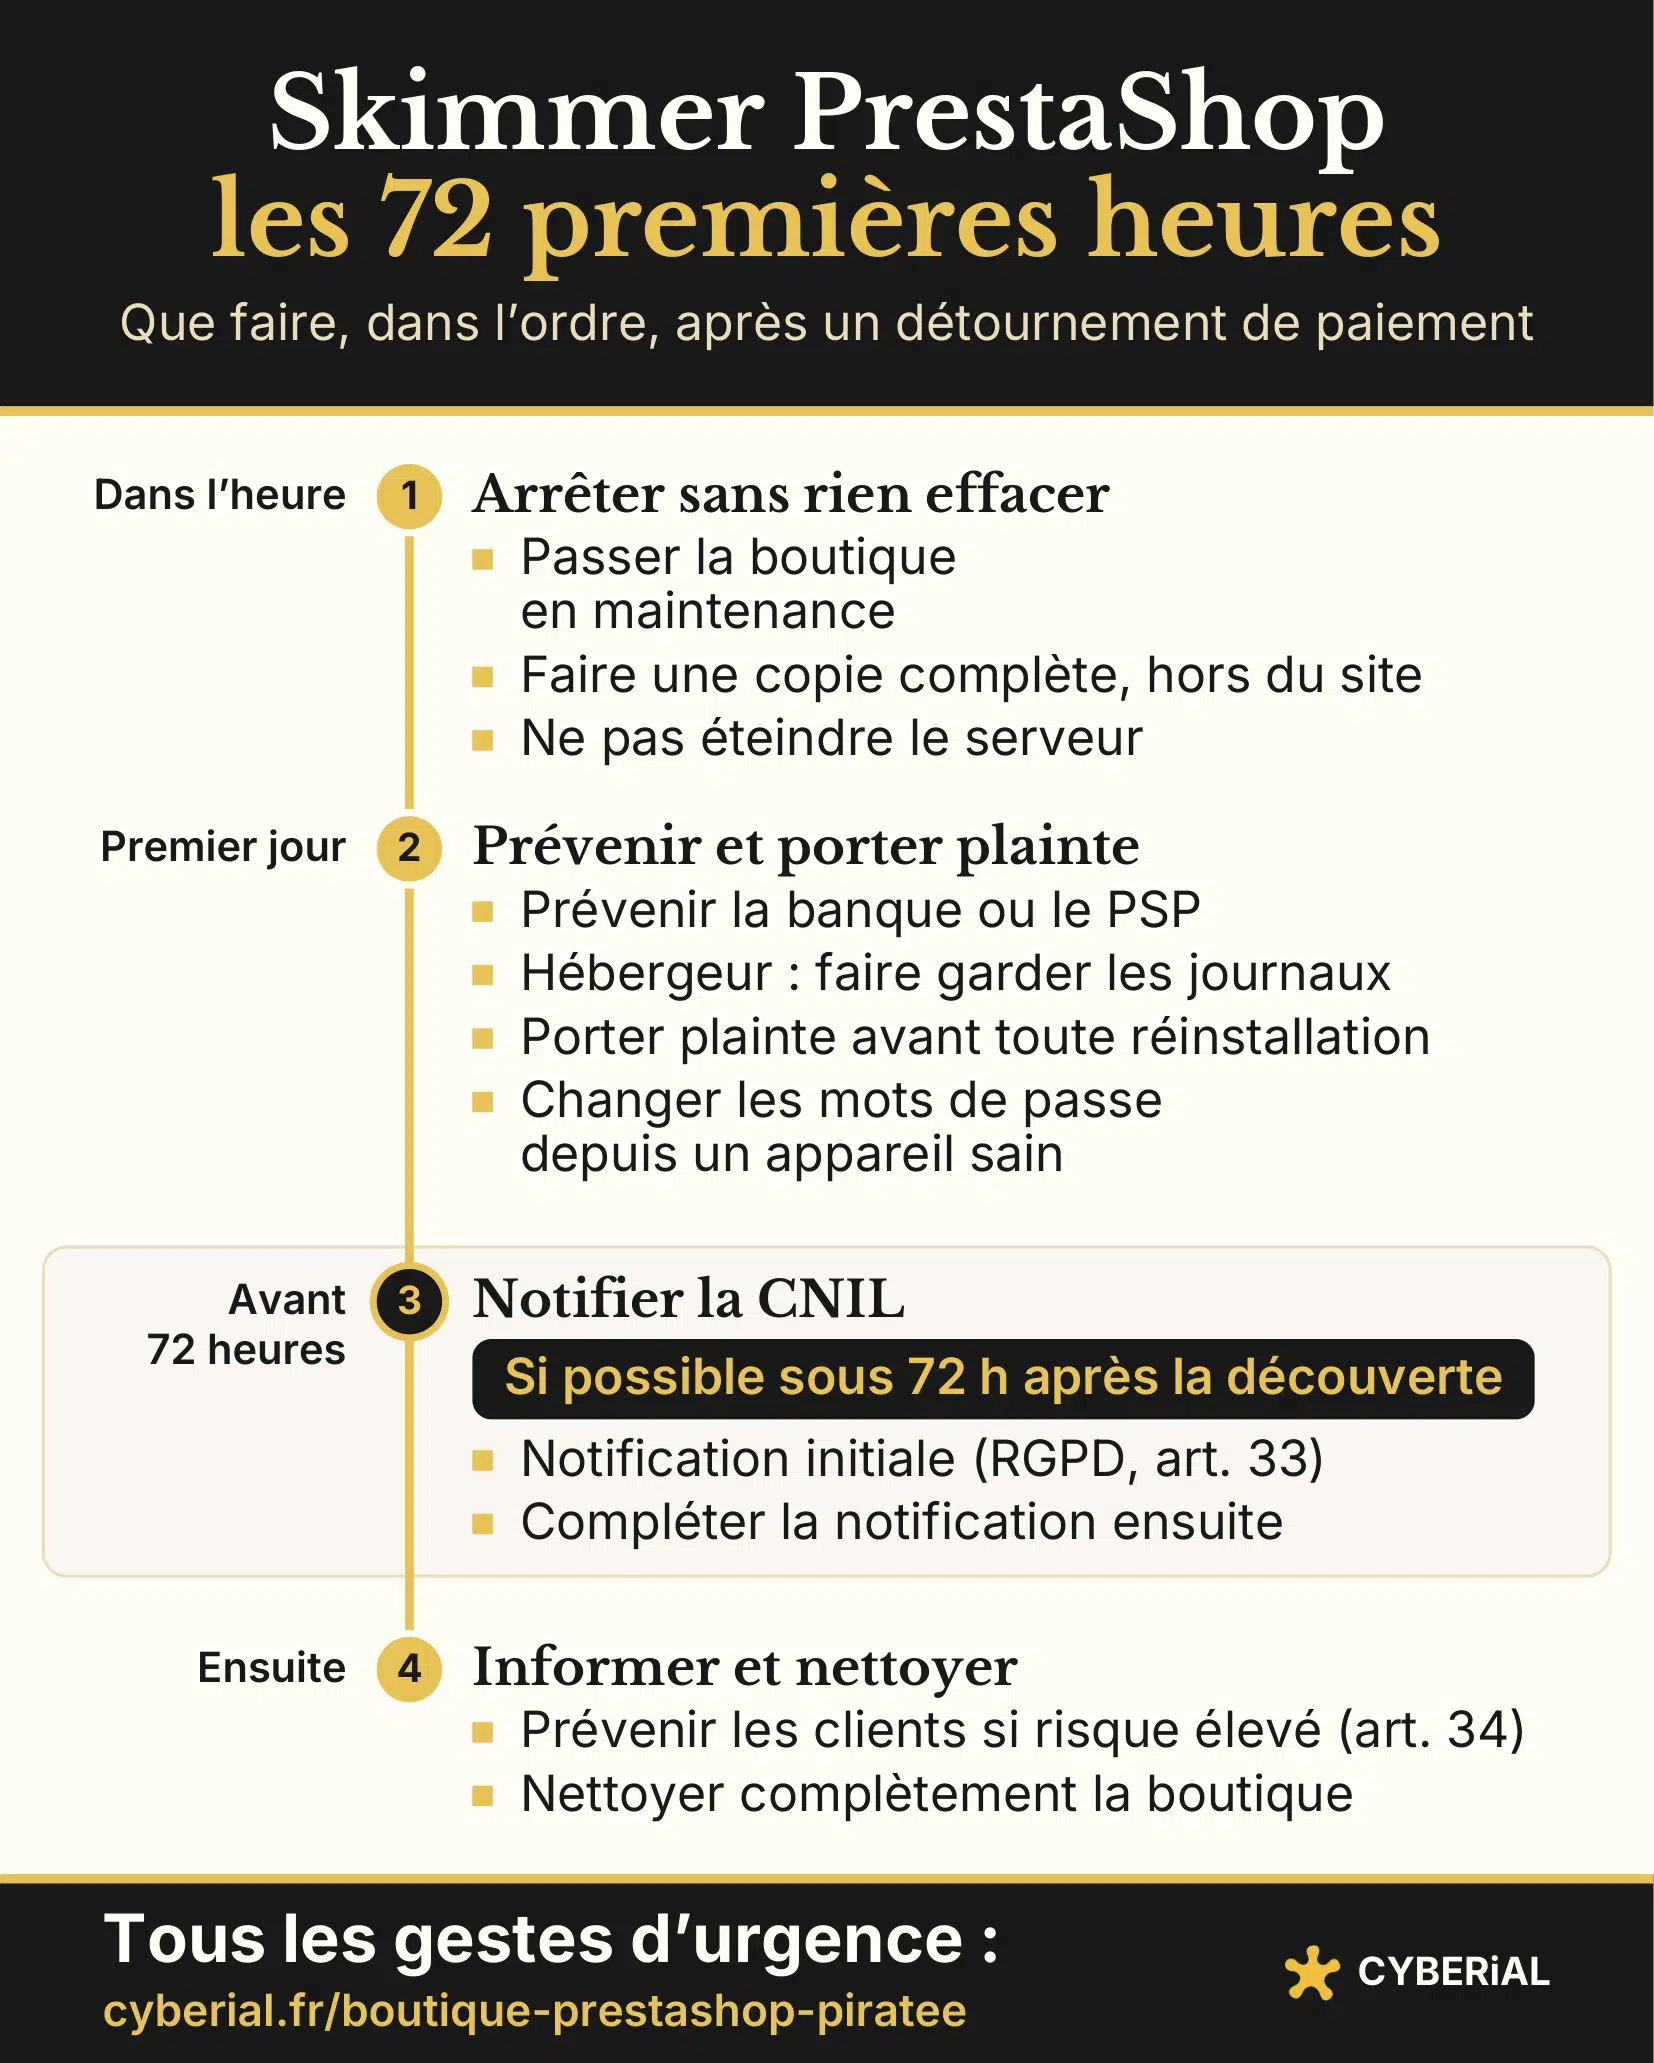
Dans l’heure
Si des clients disent avoir payé alors que rien n’arrive chez votre prestataire, le paiement est dévié vers le pirate (comment le skimmer dévie le paiement) ; chaque commande détournée vous fait perdre la vente, et le numéro de carte de votre client est entre les mains du pirate.
- Passez la boutique en maintenance. Désactiver le seul module de paiement ne suffit que si le script s’y trouve, car un script posé dans le thème, comme celui de l’alerte de février 2026 (
head.tpl), continue de se charger. N’effacez aucun fichier. - Faites une copie complète, fichiers et base de données, et rangez-la hors du site.
- Ne faites pas éteindre, redémarrer ni réinstaller le serveur : il garde des traces que l’enquête lira.
- Notez chaque action avec l’heure, en commençant par celle de la découverte.
Le premier jour
- Appelez votre banque ou votre PSP, puis confirmez par écrit.
- Demandez par écrit à votre hébergeur de conserver les journaux.
- Portez plainte avant toute réinstallation, comme le demande Cybermalveillance.gouv.fr.
- Changez les mots de passe (back-office, base de données, FTP ou SSH, compte hébergeur) depuis un autre appareil sain, jamais depuis le serveur touché.
Les menus PrestaShop de chaque geste, 1.6 comprise, sont dans nos gestes d’urgence détaillés.
Avant 72 heures
- Notifiez la violation de données à la CNIL sur son téléservice, si possible dans les 72 heures après l’avoir découverte. Vous pouvez la faire en deux temps, avec une notification initiale complétée ensuite.
- Inscrivez l’incident au registre des violations, document interne que le RGPD demande de tenir.
- En cas de doute, notifiez : la CNIL vous dira s’il faut informer vos clients.
Nous vous aidons à remplir la notification à partir de notre rapport d’intervention. Vous la déposez vous-même : le téléservice est réservé au marchand.
Nous partons de ces gestes et cherchons par où le pirate est entré, car tant que ce passage reste ouvert, le script peut revenir. Réponse en moins d’une heure, 7j/7, de 8 h à 22 h, au 09 72 03 59 17.
150 € HT, prix fixe ; ces 150 € sont déduits si vous passez ensuite à la maintenance, et le nettoyage est inclus si vous y êtes déjà.
Skimmer : qui prévenir (banque, CNIL, police, clients) et dans quel délai ?
Prévenez d’abord la banque ou le PSP, le jour même ; la CNIL vient ensuite, si possible sous 72 heures.
| Qui | Quand | Comment |
|---|---|---|
| Banque ou PSP | Le jour même | Téléphone, puis confirmation écrite |
| Hébergeur | Dès le premier jour | Demande écrite : garder les journaux |
| Police ou gendarmerie | Avant toute réinstallation | Plainte au commissariat, à la gendarmerie, au procureur |
| CNIL | Si possible sous 72 h après la découverte | Téléservice : notification initiale, puis complément |
| Clients | Dans les meilleurs délais, si risque élevé | Message direct aux clients concernés |
- Pour la banque, les règles de Visa demandent que l’incident soit signalé à Visa sous 3 jours, et c’est votre banque (acquéreur) qui s’en charge.
- Les 72 heures valent pour la CNIL (article 33 du RGPD). Pour les clients, l’article 34 dit « dans les meilleurs délais » si le risque est élevé, sans nombre d’heures.
La liste exacte des victimes se reconstitue rarement. Retenez les commandes payées par carte depuis la première trace suspecte connue (fichier modifié, ligne de journal), avec une marge. La date d’un fichier peut être falsifiée, et les journaux affinent la période. Voir aussi ce que doit contenir la notification de violation de données à la CNIL et vos obligations RGPD.
Comment un skimmer détourne-t-il les paiements d’une boutique PrestaShop ?
Le détournement de paiement le plus décrit commence par un faux bouton dans le tunnel de commande, qui ouvre un faux formulaire de paiement aux couleurs de la boutique. Le client y tape sa carte, lit un message d’erreur, puis la retape dans le vrai formulaire, d’où deux saisies pour une seule commande. Si votre formulaire de carte s’affiche sur votre propre page, le script lit les champs pendant la saisie.
En avril 2023, Malwarebytes a décrit ce piège sur une boutique parisienne d’accessoires de voyage sous PrestaShop : une fausse fenêtre remplaçait la redirection vers Dalenys (aujourd’hui groupe Payplug), affichait « votre paiment a été annulé », faute comprise, puis laissait passer le vrai paiement. Certains skimmers, comme celui décrit par Sansec en février 2026, ne s’affichent pas pour un administrateur connecté. Testé depuis votre back-office, le tunnel peut donc paraître propre alors que vos clients, eux, voient le faux formulaire.
- Cartes copiées : l’argent arrive sur votre compte, la commande part, et le vol apparaît parfois des semaines plus tard chez vos clients.
- Paiement dévié : le client paie le pirate et votre prestataire ne voit rien passer. Comparez les identifiants marchands de chaque module avec votre contrat (un cas de paiement dévié en août 2026).
Les rapports en anglais parlent de « PrestaShop skimmer », ou de Magecart, le nom donné aux groupes qui posent ces scripts. Recorded Future a compté plus de 10 500 infections Magecart actives à un moment de 2025, toutes plateformes confondues.
Où se cache un skimmer dans PrestaShop ?
Les cas publiés citent quatre cachettes, et une même attaque peut en toucher plusieurs.
Thème, module de paiement, configuration, scripts tiers
- L’alerte envoyée par PrestaShop aux marchands le 12 février 2026 (rapportée par 202-ecommerce) décrit une balise script avec
atob()dans le thème, fichierthemes/[votre thème]/templates/_partials/head.tpl. Si ce fichier est intact, contrôlez quand même les trois autres cachettes. - Sucuri l’a trouvé en 2022 dans le
payment.tpld’un module de commande en une page, avec une porte dérobée dansconfig/alias.php. - En 2024, le code se cachait dans
config/autoload.php, un fichier du cœur, et envoyait les données par WebSocket (Sucuri). - Côté scripts tiers, la campagne Kritec, décrite par Malwarebytes en 2023, cache son code dans le script Google Tag Manager de sites vulnérables.
Quelle faille PrestaShop le skimmer de 2026 exploite-t-il ?
L’alerte du 12 février 2026, rapportée par 202-ecommerce, ne nomme aucune faille, et PrestaShop indiquait alors enquêter ; la faille PrestaShop qu’exploite ce skimmer n’a pas été publiée. Deux failles connues ont déjà servi à poser des skimmers :
- CVE-2022-31181, dans le cœur, notée 9,8 sur 10 et corrigée en 1.7.8.7 (versions touchées en FAQ). Des articles citent aussi CVE-2022-36408, rejetée comme doublon de celle-ci.
- CVE-2024-36680, dans le module pkfacebook de Promokit (jusqu’à 1.0.1), injection SQL sans authentification. Selon Friends of Presta (juin 2024), elle servait à poser un skimmer pour voler des cartes en masse.
Si l’e-mail de PrestaShop vous est parvenu, notre page sur l’alerte de sécurité PrestaShop reçue donne l’ordre des vérifications.
Le cache compilé
Dans un cas publié en 2026, les fichiers compilés du thème ont continué à servir le skimmer après le nettoyage du fichier d’origine : il faut aussi vider et contrôler le cache.
- Où regarder :
themes/[votre thème]/assets/cache/, puisvar/cache/en 1.7, 8 et 9, oucache/smarty/en 1.6. - Avant de vider : copiez ces dossiers, qui gardent eux aussi la preuve.
- Pour vider : Paramètres avancés > Performances, « Vider le cache », une fois la source nettoyée.
- Pour contrôler : refaites le tunnel en navigation privée, déconnecté du back-office.
Paiement en redirection ou en iframe : êtes-vous à l’abri d’un skimmer ?
Moins exposé, mais pas à l’abri : le cas Dalenys de 2023 visait une boutique en redirection.
| Mode de paiement | Ce que le skimmer peut faire | Ce qui protège |
|---|---|---|
| Formulaire de carte sur votre page | Lire la carte pendant la saisie | Contrôler les scripts de la page de paiement |
| Iframe du PSP (cadre intégré) | Remplacer le cadre par de faux champs | Détecter toute modification de cette page |
| Redirection vers le PSP | Remplacer le bouton par un faux formulaire | Surveiller la page qui mène au paiement |
Depuis le 31 mars 2025, PCI DSS 4.0.1 impose de contrôler les scripts de la page de paiement (exigence 6.4.3) et d’y détecter les modifications (11.6.1). Le questionnaire SAQ A des boutiques en redirection ou en iframe ne les liste plus (changement annoncé en janvier 2025, en vigueur à la même date), mais demande de confirmer que le site n’est pas exposé aux attaques par script. Votre contrat avec la banque ou le PSP vous engage à respecter PCI DSS.
Comment nettoyer un skimmer PrestaShop sans qu’il revienne ?
Un skimmer qui revient s’explique souvent par l’une de ces erreurs :
- supprimer le fichier infecté, ce qui emporte la preuve sans fermer l’accès du pirate
- remettre une sauvegarde qui contient déjà le script (le piège de la sauvegarde infectée)
- changer le seul mot de passe administrateur : une porte dérobée comme celle de
config/alias.phpn’en a pas besoin - oublier le cache compilé, ou la configuration des modules de paiement en base de données
- vérifier le résultat connecté en administrateur, là où certains skimmers se taisent.
Chez nous, le nettoyage suit toujours cet ordre :
- Analyse, puis mise en quarantaine : les fichiers infectés sont déplacés hors du site, pas supprimés, pour garder les preuves.
- Lecture des journaux, pour retrouver par où le pirate est entré.
- Durcissement contre ce chemin d’entrée.
- Recherche des autres failles.
- Rapport d’intervention, et aide à remplir la notification CNIL.
Le nettoyage coûte 150 € HT, prix fixe, et il est inclus si vous êtes déjà en maintenance ; sinon, ces 150 € sont déduits si vous passez ensuite à la maintenance. Décrivez ce que vous voyez ou appelez le 09 72 03 59 17.
Ensuite, la maintenance PrestaShop (69 € HT/mois, sans engagement) garde des sauvegardes quotidiennes pendant 30 jours.
Quiz : votre boutique PrestaShop a-t-elle un skimmer ?
Six questions sur les signes d’un skimmer PrestaShop. Répondez oui, non ou je ne sais pas : le niveau de risque et la conduite à tenir s’affichent après la sixième réponse.
Signe fort de skimmer : agissez aujourd’hui
Quand : un oui à la question 2, 3 ou 4, ou au moins deux oui.
Passez la boutique en maintenance, sans rien effacer ni restaurer : couper le seul module de paiement ne suffit pas si le script est dans le thème. Ne faites pas éteindre, redémarrer ni réinstaller le serveur, et changez les mots de passe depuis un autre appareil sain.
Prévenez votre banque ou votre PSP le jour même : les règles de Visa demandent que l’incident soit signalé à Visa sous 3 jours, et c’est votre banque (acquéreur) qui s’en charge. La suite est détaillée dans les 72 premières heures.
Ou appelez le 09 72 03 59 17 : réponse en moins d’une heure, 7j/7, de 8 h à 22 h.
Un doute à lever aujourd’hui
Quand : un seul oui à la question 1, 5 ou 6, ou au moins un je ne sais pas.
Ouvrez une fenêtre de navigation privée, sans être connecté au back-office, et allez jusqu’à la page de paiement sans payer : certains skimmers, comme celui décrit par Sansec en février 2026, ne s’affichent pas pour un administrateur connecté. Si un formulaire de carte s’affiche sur votre site alors que votre prestataire redirige d’habitude, ou si une adresse inconnue apparaît, traitez-le comme un signe fort : passez la boutique en maintenance sans rien effacer et suivez les 72 premières heures. Ne tapez pas de vraie carte.
Nous auditons gratuitement votre boutique pour voir si elle est piratée.
Ou au 09 72 03 59 17 : réponse en moins d’une heure, 7j/7, de 8 h à 22 h.
Rien de suspect dans vos réponses, pour l’instant
Quand : non aux six questions.
Un quiz ne prouve pas l’absence de skimmer : certains skimmers restent invisibles quand on est connecté au back-office, et l’absence de fichier suspect ne suffit pas à conclure.
Pour aller plus loin, faites le test des 5 minutes, et revenez aux signes d’un skimmer si un client signale un débit qu’il ne reconnaît pas.
Vos réponses restent dans votre navigateur : rien n’est envoyé ni enregistré.
Questions fréquentes sur le skimmer PrestaShop
Quelles versions de PrestaShop sont touchées par CVE-2022-31181 ?
Les versions 1.6.0.10 et suivantes sont exposées dès qu'une injection SQL est possible. À partir de la 1.7.8.2, ce n'est le cas que si un module ou du code maison en comporte une (le module blockwishlist 2.0.0 à 2.1.0, par exemple). La 1.7.8.7 corrige la faille ; en 1.6, aucun correctif n'a été annoncé : désactivez le cache Smarty MySQL. Cette faille de 2022 n'est pas celle du skimmer de 2026, dont l'origine n'a pas été publiée.
Quels clients prévenir après un skimmer PrestaShop ?
Ceux qui ont payé par carte depuis la première trace suspecte connue, avec une marge. L'article 34 du RGPD demande de les informer dans les meilleurs délais si le risque est élevé ; en pratique, le vol de numéros de carte est presque toujours traité comme un risque élevé. En cas de doute, notifiez la CNIL : elle vous dira s'il faut les informer.
Un skimmer peut-il se cacher dans Google Tag Manager ?
Oui. Le rapport 2025 de Recorded Future décrit des groupes Magecart qui chargent leurs scripts par des conteneurs de balises. En 2023, Malwarebytes a décrit la campagne Kritec, qui place son code dans le script Google Tag Manager de sites vulnérables. Vérifiez donc aussi les balises de votre conteneur.
Faut-il porter plainte avant de nettoyer un skimmer ?
Oui : Cybermalveillance.gouv.fr demande de déposer plainte avant la réinstallation des appareils touchés, en parallèle des investigations techniques. 17Cyber (17cyber.gouv.fr) vous oriente ; la plainte se dépose au commissariat, à la gendarmerie ou par écrit au procureur.
Que risque ma boutique avec la banque et PCI DSS après un skimmer ?
Votre banque ou votre PSP peut vous demander une enquête technique et appliquer ce que prévoit votre contrat ; Visa réserve surtout l'enquête PCI obligatoire aux gros marchands. Relisez la partie sécurité de votre contrat.
Combien coûte le nettoyage d'un skimmer PrestaShop ?
Chez CYBERIAL, 150 € HT, prix fixe ; ces 150 € sont déduits si vous passez ensuite à la maintenance, et le nettoyage est inclus si vous y êtes déjà. Ce prix couvre le protocole complet : quarantaine des fichiers, lecture des journaux, durcissement, recherche des autres failles, rapport et aide à la notification CNIL.
Décrire votre situation
Doute ou skimmer PrestaShop confirmé, décrivez ce que vous constatez (date de la découverte, message du client ou de la banque, module de paiement utilisé, version de PrestaShop), sans mot de passe ni accès. Réponse en moins d'une heure, 7j/7, de 8 h à 22 h, par ce formulaire comme au 09 72 03 59 17.