Des comptes clients aux noms aléatoires, créés en pleine nuit. Des abonnés à la newsletter qui affluent par dizaines sans qu’une seule commande suive. Ce spam PrestaShop est surtout gênant juste avant les campagnes de fin d’année, car il met en jeu la réputation de vos e-mails.
Attaque en cours ? Les 3 gestes pour couper le flux sont plus bas, ou appelez le 09 72 03 59 17 (7j/7, de 8 h à 22 h).
Votre boutique envoie elle-même les e-mails : bienvenue à chaque faux compte, copie de certains formulaires.
Le formulaire de contact a eu une faille critique (CVE-2026-44212) : vérifiez d’abord votre version.
Deux réglages natifs : couper l’e-mail envoyé après la création du compte (actif par défaut), activer la vérification de la newsletter (désactivée par défaut).
Un captcha ne protège que s’il est branché et testé. PrestaShop n’a pas de liste noire d’IP ni d’adresses e-mail.
- 01Trois formulaires, trois portes
- 02Spam PrestaShop : le vrai risque
- 03Anti-spam natif de PrestaShop
- 04Réglages gratuits sans module
- 05Captcha PrestaShop : lequel choisir
- 06Bloquer une IP ou un robot
- 07Nettoyer faux comptes et newsletter
- 08Questions fréquentes sur le spam
- 09Faire protéger vos formulaires
Trois formulaires, trois portes : reconnaître le spam qui vous vise
Faux comptes clients
Un robot remplit l’inscription avec un nom au hasard et l’adresse de quelqu’un d’autre.
- comptes créés la nuit, par séries, sans panier ni commande
- prénoms et noms faits de lettres sans suite
- e-mails de bienvenue revenus en erreur dans votre boîte
Inscriptions en rafale à la newsletter
Le bloc newsletter du pied de page ne demande qu’une adresse. Le module vérifie son format et refuse un doublon, rien de plus : un script peut y poster des milliers de fois.
- un pic d’inscrits sans hausse des visites ni des ventes
- adresses en série, à un chiffre près
- plaintes et désinscriptions en hausse après la campagne
Formulaire de contact et formulaires de modules (devis)
« Contactez-nous » reçoit de la publicité ou des messages en langue étrangère. Les formulaires de modules (devis, rappel) résistent moins bien.
- messages sans rapport avec vos produits, avec un lien
- demandes de devis par centaines en une heure
- code ou caractères étranges dans le champ e-mail, signe d’une sonde
Spam PrestaShop : le vrai risque, c’est votre boutique qui envoie les e-mails
Le spam reçu vous fait perdre du temps. Celui que votre boutique envoie coûte plus cher. À l’installation, PrestaShop envoie un e-mail après chaque création de compte, si bien que chacun des faux comptes clients déclenche un message signé de votre domaine, vers une adresse qui n’a rien demandé.
Cette adresse est souvent celle d’une victime qu’un script inscrit sur des milliers de formulaires, parfois pour noyer une alerte de sa banque. Spamhaus a déjà mis sur liste noire des expéditeurs dont les listes ne confirmaient pas les inscriptions. Nous avons relevé deux attaques : l’une entre juillet et septembre 2026 dans nos journaux de bannissement, l’autre fin juillet 2026, quand une boutique nous a signalé un afflux de demandes de devis.
| Ce qu’on a vu | Cas newsletter | Cas devis |
|---|---|---|
| Durée | 4 jours | Environ 1 heure |
| Envois du robot | ≈ 3 060 envois | 10 842 requêtes sur tous les formulaires, une seule source |
| Ce qui est passé | ≈ 620 fausses inscriptions | ≈ 508 demandes (d’habitude 1 à 3/jour) |
| La suite | Plaintes pour spam chez le routeur | 508 e-mails vers l’adresse du robot |
Dans le cas devis, le formulaire a envoyé 1 130 e-mails sur la journée, vers la boutique et vers l’adresse saisie. Chaque plainte compte, car Gmail demande à tous les expéditeurs, depuis février 2024, de viser un taux de plaintes sous 0,10 % et de ne jamais atteindre 0,30 %. Vos e-mails tombent déjà en spam ? Voyez notre guide des e-mails PrestaShop qui n’arrivent pas.
Les 3 gestes pour couper le flux vous-même sont plus bas. Nous pouvons aussi nous en charger : dépannage dès 150 € HT, prix fixe validé avant toute intervention. Ces 150 € sont déduits si vous passez ensuite à la maintenance.
Réponse en moins d’une heure, 7j/7, de 8 h à 22 h, au 09 72 03 59 17.
Anti-spam natif de PrestaShop : ce qu’il fait, ce qu’il ne fait pas
PrestaShop 1.7.8, 8 et 9 ont quelques défenses de base, inégales selon le formulaire.
- Fait : le module Contact glisse dans son formulaire un jeton valable 10 minutes ; dans le cas devis, le formulaire de contact natif n’a produit que 2 e-mails pour 74 envois.
- Fait : depuis 1.6.1.24 et 1.7.5.2, un prénom ou un nom qui ressemble à une adresse web est refusé à l’inscription.
- Fait : un module peut refuser une inscription grâce au point d’accroche
actionSubmitAccountBefore(1.7.8, 8 et 9). - Ne fait pas : aucun captcha, aucune liste noire d’IP ni d’adresses e-mail.
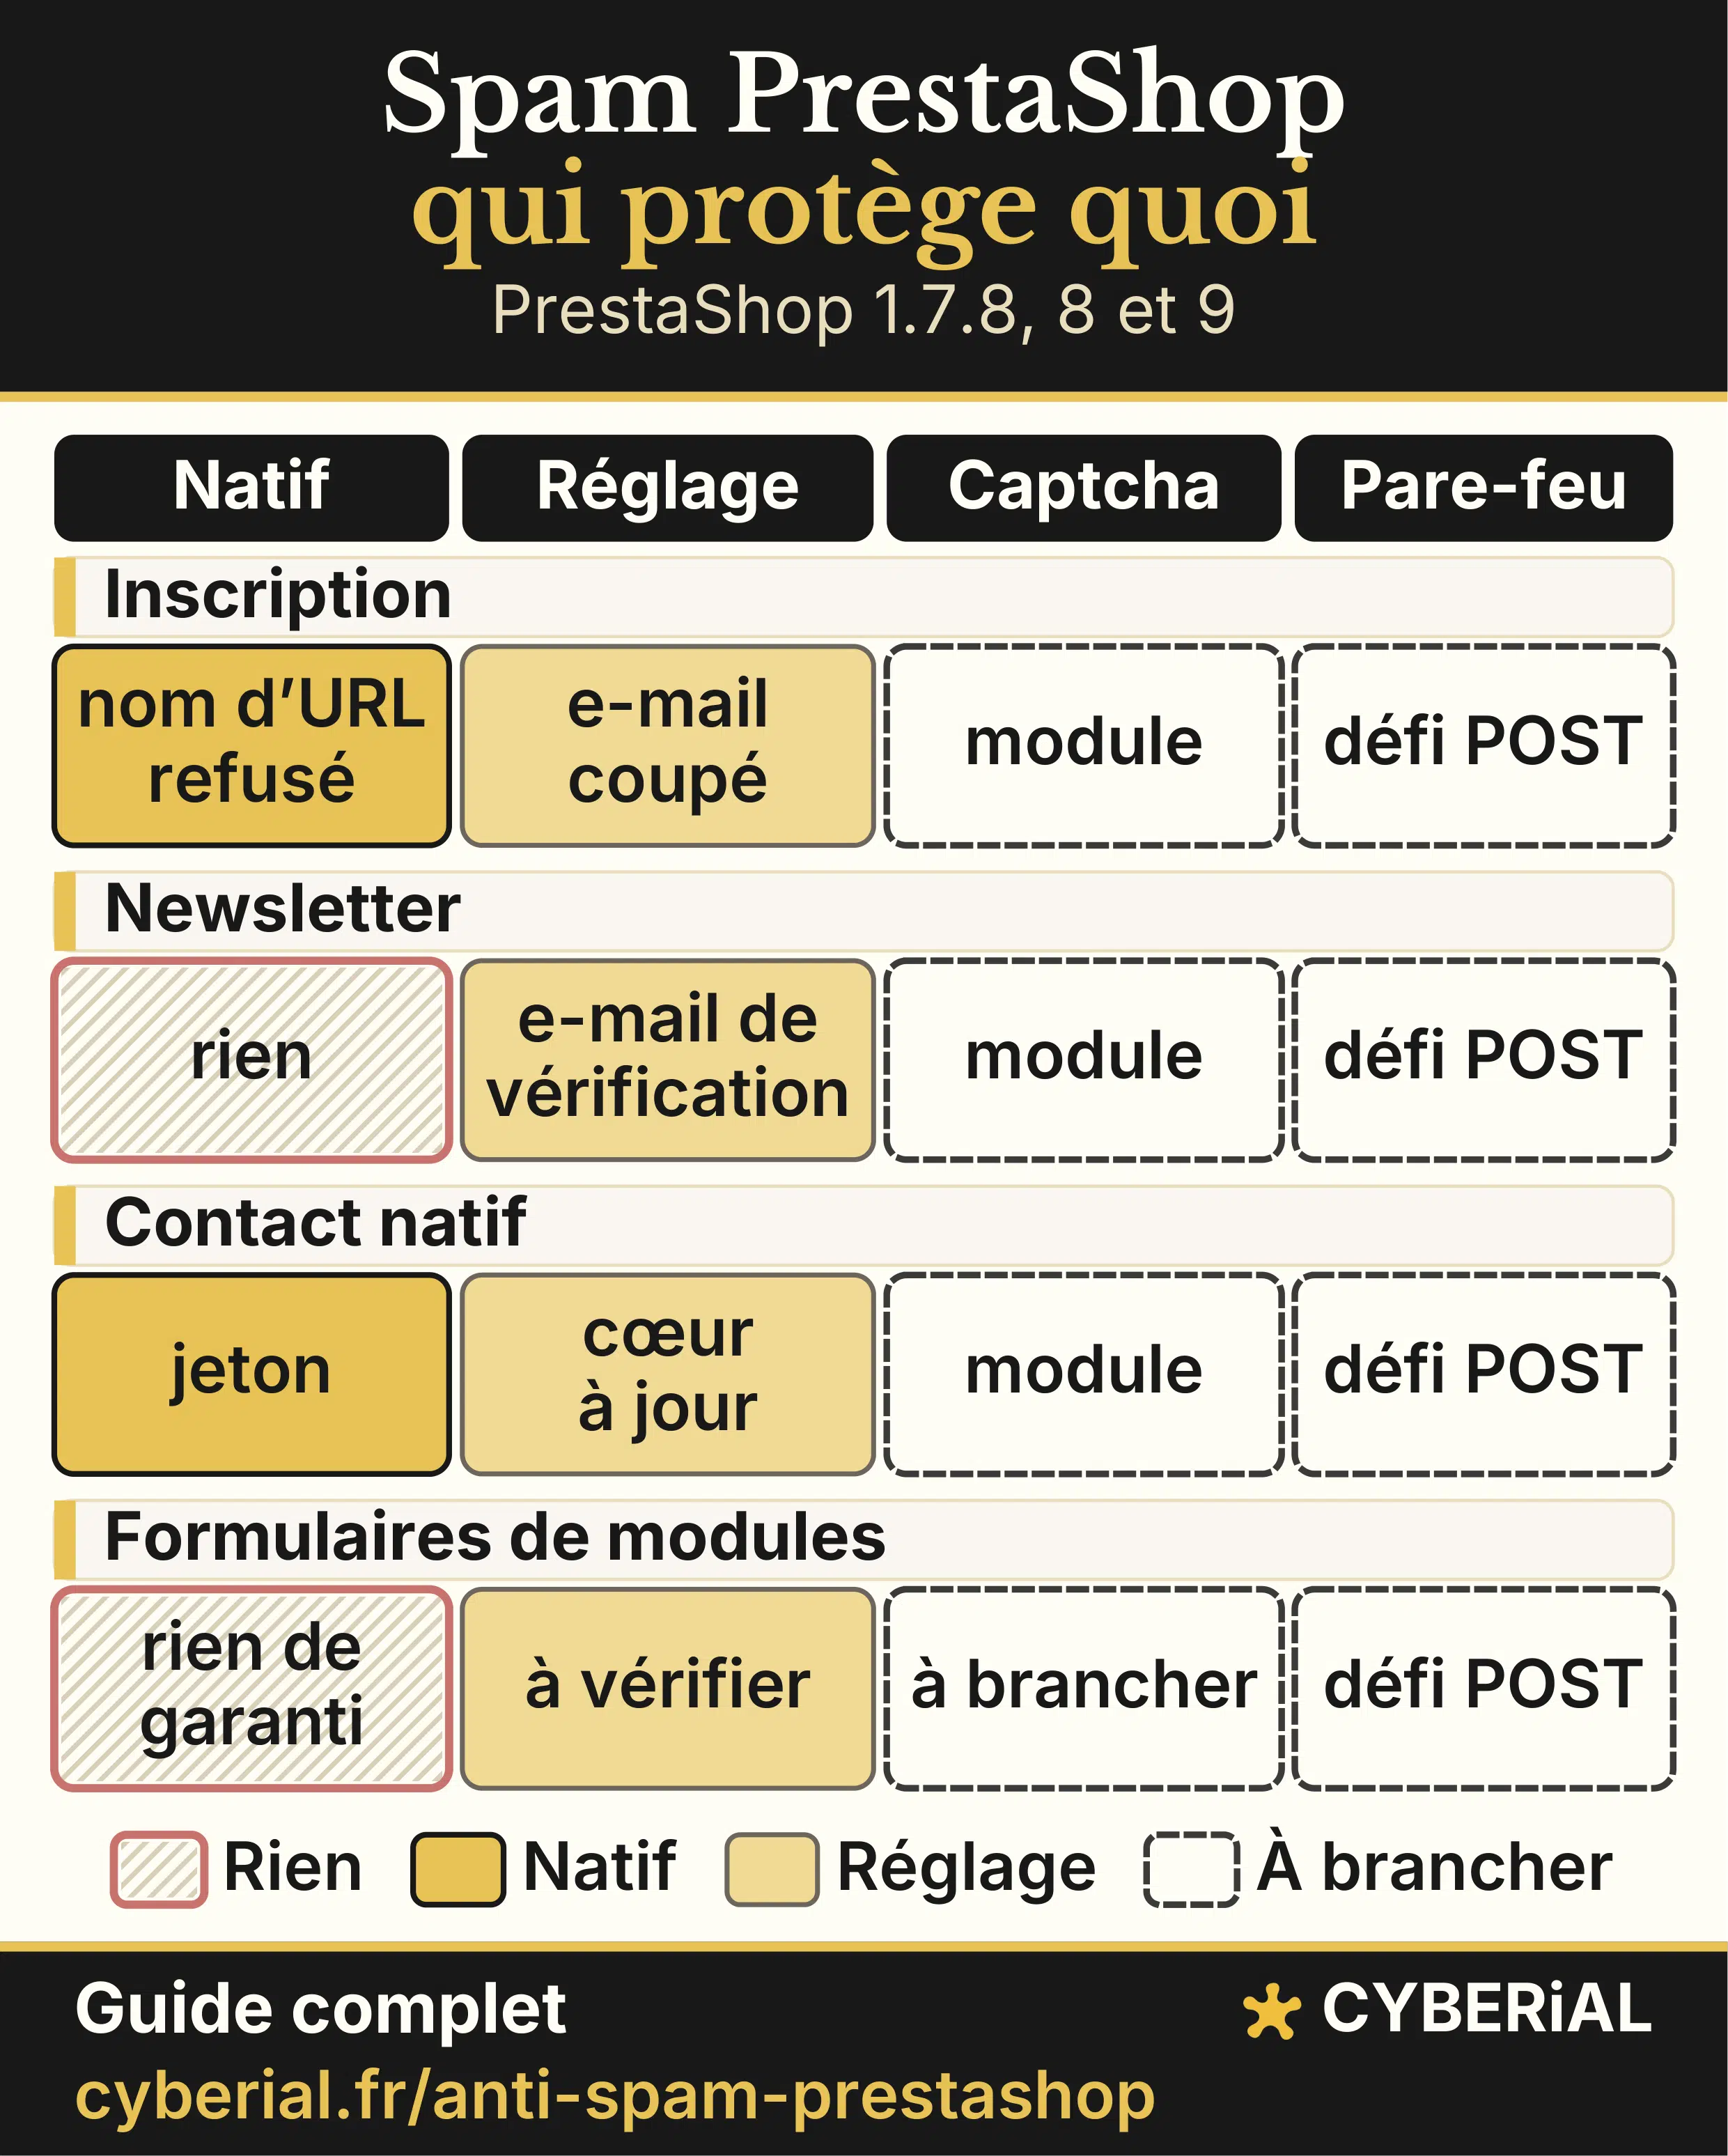
Dans la matrice, une case « rien » ou « à brancher » désigne la porte à fermer en premier.
Share this infographic: Copy the code below to embed it on your site.
<a href="https://cyberial.fr/anti-spam-prestashop/"><img src="https://cyberial.fr/wp-content/uploads/matrice-protections-spam-prestashop.png.webp" alt="Spam PrestaShop : un robot remplit des formulaires d'inscription, la boutique envoie des e-mails" /></a><p>Infographic by <a href="https://cyberial.fr">cyberial.fr</a></p>Voir la matrice en texte
- Inscription : noms en forme d’URL refusés. Couper l’e-mail après la création du compte limite les dégâts. Captcha par module, défi pare-feu sur l’envoi (POST).
- Newsletter : rien de natif. L’e-mail de vérification garde les fausses adresses hors de la liste active. Captcha par module, défi sur l’envoi.
- Contact natif : un jeton, et un cœur corrigé (8.2.6 ou plus, 9.1.1 ou plus) ou, en 1.7, le module correctif. Captcha par module, défi sur l’envoi.
- Formulaires de modules : rien de garanti, réglages à vérifier. Captcha à brancher si le module le permet, défi sur l’envoi.
Les réglages à faire tout de suite, sans module
Attaque en cours : couper le flux d’abord
- Newsletter visée : désactivez un temps son module (Modules > Gestionnaire de modules).
- Désactivez de même le formulaire ou le module visé (devis, rappel).
- Posez un défi pare-feu sur le seul envoi du formulaire (voir bloquer une IP ou un robot).
Pour des faux comptes en rafale, coupez aussi l’e-mail décrit juste après. Si le flux continue après ces trois gestes, appelez le 09 72 03 59 17 ou utilisez le formulaire en bas de page.
Désactiver l’e-mail envoyé après la création du compte
Dans Paramètres de la boutique > Clients, passez « Envoyer un e-mail après la création du compte » sur Non. Vos vrais clients n’ont plus d’e-mail de bienvenue. Les faux comptes arrivent toujours, mais plus aucun e-mail de bienvenue ne part vers leurs adresses.
Le chemin selon votre version
En 1.6 : Préférences > Clients. En 9 : même menu qu’en 8, bloc « Paramètres client ».
Activer la vérification de la newsletter (désactivée par défaut)
Dans la configuration du module newsletter (ps_emailsubscription), passez « Envoyer un e-mail de vérification après inscription ? » sur Oui. L’option voisine, « Envoyer un e-mail de confirmation après inscription ? », ne vérifie rien.
Une adresse n’entre dans la liste active qu’après un clic sur le lien reçu. Mais chaque tentative déclenche un e-mail de vérification, et une rafale de robots en fait partir des centaines. Seul, ce réglage ne suffit pas : Spamhaus conseille captcha et confirmation ensemble. Le clic aide aussi à prouver le consentement à la newsletter (RGPD).
Détail technique et version 1.6
Clé NW_VERIFICATION_EMAIL, à 0 à l’installation. En 1.6, même option dans le module « Bloc newsletter ».
Mettre à jour le cœur (ou installer le module correctif)
Un message de spam peut cacher une sonde. Avec la faille critique du cœur CVE-2026-44212 (9,3, publiée le 4 mai 2026), un visiteur sans compte glisse du code dans l’adresse e-mail de « Contactez-nous », et ce code s’exécute quand un employé ouvre le message dans le SAV. Aucun réglage ne protège : il faut corriger le code.
- Version 8 : passez en 8.2.6 ou plus.
- Version 9 : passez en 9.1.1 ou plus.
- Version 1.7 : pas de version corrective officielle du cœur, mais un module correctif officiel (pshotfix, dans Modules > Gestionnaire de modules), qui vise aussi les versions 8 antérieures à 8.2.6.
- Version 1.6 : touchée, sans correctif officiel. Reste un correctif posé dans le code par un développeur (inclus dans notre maintenance) ou une migration de PrestaShop 1.6 vers 8, 469 € HT en standard.
Avant toute mise à jour : sauvegarde complète et test sur une copie (méthode dans notre guide pour sécuriser une boutique PrestaShop).
Captcha PrestaShop : lequel choisir et comment vérifier qu’il protège
PrestaShop n’en fournit pas : tout captcha passe par un module, qui s’appuie sur un service (Google, Cloudflare, hCaptcha) ou sur un champ piège.
reCAPTCHA, Turnstile, hCaptcha, champ piège
| Option | Coût | RGPD | Gêne visiteur |
|---|---|---|---|
| reCAPTCHA (Google) | Gratuit, quota mensuel | Consentement si réutilisation | Case ou invisible |
| Turnstile (Cloudflare) | Gratuit, illimité | À vérifier | Faible |
| hCaptcha | Offre gratuite | À vérifier | Images à cliquer |
| Champ piège | Gratuit | Aucun service tiers | Aucune |
reCAPTCHA est gratuit jusqu’à 10 000 évaluations par mois et par organisation, partagées entre tous vos sites. Au-delà, sans facturation, Google renvoie une erreur jusqu’au 1er du mois suivant, et une attaque peut l’épuiser vite. Pour une petite boutique, nous préférons donc Turnstile ou un champ piège, sans quota, quand le module les propose.
Un captcha installé n’est pas un captcha branché
Dans le cas devis, deux modules captcha étaient installés, et aucun n’était branché sur ce formulaire de devis. Le piège est fréquent, car un module captcha ne couvre que les formulaires qu’il sait reconnaître.
- Ouvrez le formulaire dans une fenêtre de navigation privée.
- Envoyez-le sans résoudre le captcha (pour un captcha invisible, bloquez son script avec un bloqueur de contenu).
- Vérifiez que la boutique refuse l’envoi et que rien n’arrive dans votre boîte. Si le message arrive quand même, le captcha ne protège rien.
La maintenance PrestaShop (69 € HT/mois, sans engagement) commence par un audit complet offert, puis branche et teste le captcha sur les formulaires qui le permettent et fait les mises à jour après un test sur une copie.
Bloquer une IP ou un robot avant la boutique : pays, pare-feu
Pour bloquer une IP ou une adresse, rien de natif : il faut un module qui refuse l’inscription, un captcha, ou un filtre en amont.
La géolocalisation native filtre par pays, mais depuis 1.7 elle exige un fichier GeoLite2 que PrestaShop ne fournit pas, et les robots passent aussi par des IP du pays. Le tri se fait mieux devant la boutique, au pare-feu. Avec l’offre gratuite de Cloudflare :
- Une règle personnalisée en « Managed Challenge » sur le seul envoi (POST) du formulaire visé. La page reste consultable ; dans le cas devis, ce défi a arrêté le spam net dès sa mise en place.
- La règle de limitation de débit : l’offre gratuite n’en donne qu’une, comptée par IP sur 10 secondes. Gardez-la pour le formulaire le plus visé.
- Bot Fight Mode couvre tout le domaine, sans exception possible, et peut défier aussi les appels d’API. Après l’avoir activé, testez une commande complète, paiement compris.
Les autres règles de pare-feu sont détaillées dans notre guide de sécurité PrestaShop. Avec notre hébergement PrestaShop, proposé en option de la maintenance (30 € HT/mois), pare-feu et limitation de débit sont réglés côté serveur.
Pour savoir par où commencer sur votre boutique, faites le point ci-dessous.
Votre boutique est-elle exposée ?
Huit questions sur les protections de votre boutique PrestaShop contre le spam. « Oui » veut dire que la protection est en place. La liste des priorités se met à jour à chaque réponse, et le niveau d’exposition s’affiche après la huitième.
Des portes restent ouvertes aux robots
Quand : version non corrigée ou captcha non testé, ou la plupart des autres protections absentes.
Suivez les priorités ci-dessous dans l’ordre. Si le spam arrive en ce moment, commencez par les trois gestes pour couper le flux.
Les bases tiennent, quelques réglages manquent
Quand : version corrigée et captcha testé, mais d’autres points à régler ou à vérifier.
Réglez les points ci-dessous dans l’ordre, en commençant par le premier.
L’essentiel est en place
Quand : tout est en place, ou il ne reste qu’un ou deux points secondaires.
Refaites un essai du captcha après chaque mise à jour de PrestaShop ou d’un module.
Version non corrigée, captcha non testé, ou au moins deux réponses « je ne sais pas » : nous pouvons vérifier ces points avec vous.
Les priorités, de la plus urgente à la moins urgente
Les points auxquels vous répondez oui sortent de la liste.
- Corriger la faille CVE-2026-44212 : 8.2.6 ou plus en 8, 9.1.1 ou plus en 9, ou module correctif officiel (seule solution officielle en 1.7), après sauvegarde et test sur une copie. En 1.6, aucun correctif officiel : correctif posé dans le code par un développeur, ou migration.à vérifier
- Brancher un captcha et le tester sur l’inscription, la newsletter et le formulaire de contact.à vérifier
- Protéger les formulaires de modules : captcha s’ils l’acceptent, sinon défi pare-feu sur leur envoi.à vérifier
- Filtrer les robots avant la boutique : défi pare-feu sur le seul envoi des formulaires visés, pages laissées consultables.à vérifier
- Couper l’e-mail envoyé après la création du compte : la boutique n’envoie plus d’e-mail de bienvenue, ni aux adresses saisies par les robots, ni à vos vrais clients.à vérifier
- Activer la vérification de la newsletter, avec un captcha : seule, elle envoie un e-mail à chaque tentative.à vérifier
- Mettre en place SPF, DKIM et DMARC pour que les e-mails de la boutique continuent d’arriver.à vérifier
- Nettoyer les faux comptes et la liste newsletter avant la prochaine campagne, après une sauvegarde.à vérifier
Vous avez répondu oui aux huit questions : aucune priorité en attente.
Vous préférez qu’on vérifie avec vous ? Décrivez votre boutique en bas de page.
Vos réponses restent dans votre navigateur : rien n’est envoyé ni enregistré.
Nettoyer les faux comptes et la liste newsletter sans perdre de vrais clients
Une fois le flux coupé, sauvegardez la base avant de supprimer quoi que ce soit.
- Dans Clients > Clients, filtrez par date d'inscription sur la période de l'attaque, puis par abonnement à la newsletter et par statut actif.
- La colonne Ventes s'affiche mais ne se filtre pas (8.2.8). Triez-la, ou exportez la liste, et vérifiez qu'aucun compte retenu n'a de commande.
- Avant la campagne, écartez les inscriptions newsletter arrivées pendant la rafale. Les inscrits sans compte n'apparaissent pas dans Clients > Clients : la configuration du module newsletter les liste (identifiants commençant par N), avec recherche, désinscription et export. Faites le tri aussi dans votre outil d'envoi si vous y exportez la liste.
À la suppression, PrestaShop propose deux modes, avec ces libellés :
- « Je souhaite que mes clients puissent se recréer un compte plus tard avec la même adresse e-mail : supprimer de la base de données toutes les données relatives aux clients sélectionnés. »
- « Je ne veux pas que mon ou mes client(s) puissent s'inscrire à nouveau. Le(s) client(s) seront supprimé(s) de cette liste mais les données seront conservées en base de données. »
Le premier efface le compte (les commandes restent), le second le marque supprimé et bloque son adresse e-mail. Si vous trouvez aussi un compte employé que personne n'a créé, le problème dépasse le spam : lisez notre page boutique PrestaShop piratée.
Questions fréquentes sur le spam PrestaShop
Comment bannir une adresse e-mail sur PrestaShop ?
PrestaShop n'a pas de liste noire d'adresses. Pour une adresse précise, supprimez le compte sans autoriser la réinscription : elle ne pourra plus créer de compte. Pour un domaine entier ou la newsletter, il faut un module qui refuse l'inscription.
Comment bloquer une IP sur PrestaShop ?
Rien de natif : la géolocalisation filtre par pays, pas par IP. Bloquez au pare-feu ou chez l'hébergeur. Avec Cloudflare, une règle peut bloquer une IP ou défier l'envoi du formulaire visé. Une IP se remplace vite, le défi tient mieux.
Comment recevoir moins de spam sur le formulaire de contact PrestaShop ?
Gardez le module Contact et corrigez le cœur (mise à jour, ou module correctif en 1.7) : le jeton arrête les scripts simples, et le correctif ferme la faille CVE-2026-44212. Ajoutez un captcha testé en navigation privée, puis, contre un robot qui charge la page, un défi pare-feu sur l'envoi.
reCAPTCHA est-il conforme au RGPD sur PrestaShop ?
Pour la CNIL, un captcha dont la seule finalité est la sécurité ne demande pas de consentement. Si le fournisseur réutilise les données, le consentement devient obligatoire, et la CNIL cite reCAPTCHA en exemple. Un captcha refusé ne protège plus : elle recommande des solutions alternatives.
Pourquoi des robots créent-ils des comptes sans rien acheter ?
Certains glissent des liens publicitaires dans les noms. D'autres inscrivent l'adresse d'une victime sur des milliers de sites pour noyer sa boîte. Le coût pour vous vient des e-mails de bienvenue partis de votre domaine vers ces adresses.
Supprimer un faux compte efface-t-il ses commandes ?
Non, les commandes restent. Si vous interdisez la réinscription, le client est seulement marqué supprimé. Si vous l'autorisez, PrestaShop efface le compte, ses groupes, ses messages, ses paniers sans commande et ses fils SAV ; ses adresses sont gardées s'il a des commandes.
Faire protéger vos formulaires
Contre le spam PrestaShop, la maintenance (69 € HT/mois, sans engagement) commence par un audit complet offert. Avant vos prochaines campagnes, elle règle les options natives, branche et teste le captcha, et fait les mises à jour après un test sur une copie ; si nous hébergeons la boutique, elle pose aussi le pare-feu. Attaque en cours : dépannage dès 150 € HT, prix fixe validé avant toute intervention, et ces 150 € sont déduits si vous passez ensuite à la maintenance. Réponse en moins d'une heure, 7j/7, de 8 h à 22 h, au 09 72 03 59 17 ou par le formulaire ci-dessous.