Votre boutique tourne, les commandes arrivent, et rien ne clignote dans le back-office. Une boutique piratée ressemble souvent à ça, parce que le pirate qui vole des cartes ou des identifiants a tout intérêt à ne rien casser.
Les indices existent, mais ils se déguisent en bug ou en courrier de la banque. Voici ceux qui doivent vous alerter, ce que vous pouvez contrôler vous-même et l’endroit précis où l’outil intégré à PrestaShop devient aveugle.
Les signes de piratage PrestaShop se voient mal : dans les dossiers d’incident que nous avons traités du 28/06 au 24/10/2026, le pirate était présent de 43 jours à plus d’un an avant d’être découvert, sur des boutiques qui vendaient normalement.
Certains ressemblent à un bug banal, à une remarque d’un client ou à un module que personne ne reconnaît.
La « Liste des fichiers modifiés » de PrestaShop ne voit ni les fichiers ajoutés ni les modules, donc un « Aucun changement » ne prouve rien.
Un doute, même vague ? Demandez l’audit gratuit de votre boutique.
- 01Pourquoi une boutique piratée continue de vendre
- 02Les signes qui ressemblent à un bug
- 03Les signes qui viennent de l’extérieur
- 04Ce que montre votre back-office
- 05La liste des fichiers modifiés : comment la lire
- 06Scanners de malware PrestaShop : ce qu’ils ratent
- 07Un signe trouvé, et maintenant ?
- 08Un doute sur votre boutique ? On vérifie pour vous
Pourquoi une boutique piratée continue de vendre
Un pirate qui a réussi à entrer veut rester. Le skimmer de carte copie le numéro au moment du paiement, puis laisse la commande aboutir : le client reçoit son colis, vous êtes payé, personne ne se plaint pendant des semaines. Un voleur d’identifiants fait encore moins de bruit.
Dans nos dossiers d’incident du 28/06 au 24/10/2026, le code malveillant était là de 43 jours à plus d’un an avant sa découverte. Voici ce qui tournait en silence :
- Dans des fichiers du cœur, un voleur d’identifiants du back-office copiait chaque mot de passe saisi à la connexion.
- Sur la page de commande, un script de vol de carte avait été ajouté.
- Le module de paiement, modifié, envoyait l’argent vers un faux domaine.
- Des chargeurs PHP déguisés en images (.png, .jpg, .webp) dormaient dans le dossier js/.
Aucun ne bloquait les ventes. Le détail du skimmer et paiement détourné, et la façon dont il se cache aux administrateurs connectés, a sa propre page. Cet article s’intéresse aux petits indices qui trahissent une présence, même quand tout semble normal.
Les signes qui ressemblent à un bug
Le premier signe arrive souvent sous la forme d’un ticket de support ordinaire. Une fois, le ticket décrivait un bug : une page blanche en enregistrant une règle panier. La cause était un filtre posé par le pirate, qui coupait toute requête contenant un certain mot pour protéger sa porte dérobée.
Dans un autre cas, quelques paiements cassés avaient été le seul signe visible pendant des mois. Personne n’avait fait le lien.
Les bugs qui doivent faire penser à un piratage :
- Une page blanche ou une erreur en enregistrant un formulaire du back-office, alors que rien n’a été mis à jour.
- Des paiements qui échouent sans raison claire.
- Un cadre ou un champ en trop sur la page de paiement, signalé par un client.
Notre conseil : un bug sur la connexion, la commande ou un formulaire, dont personne ne trouve la cause, justifie aussi un regard sur les fichiers. Ces signes de piratage PrestaShop passent pour de la maintenance courante, et on les corrige un par un pendant des mois sans voir ce qui les relie.
Nous auditons gratuitement votre boutique pour voir si elle est piratée, sans engagement. Laissez son adresse et votre numéro (jamais de mot de passe) : réponse en moins d’une heure, 7j/7, de 8 h à 22 h.
Les signes qui viennent de l’extérieur
D’autres alertes viennent de vos clients, de votre banque, de Google ou de votre hébergeur. Elles ont un défaut commun : elles arrivent tard, quand le pirate a déjà eu le temps de servir.
- Un client signale une fraude sur sa carte après un achat chez vous.
- Votre banque ou votre prestataire de paiement vous désigne comme le point commun de plusieurs cartes fraudées.
- La Search Console affiche un message dans son « Rapport sur les problèmes de sécurité », ou la page Safe Browsing de Google donne un « état du site » dangereux.
- Votre hébergeur suspend le compte ou vous signale un fichier suspect.
Le spam par mots-clés japonais demande une méthode à part. Il crée des pages dans des dossiers au nom aléatoire et les montre souvent à Google seulement : votre visiteur reçoit une erreur 404, Google reçoit le texte. Tapez site:votre-domaine.fr dans Google, puis regardez le nombre de résultats et les titres.
Pour une URL étrange, l’outil d’inspection d’URL de la Search Console affiche la page telle que Google la reçoit, ce qui fait tomber le camouflage. Les redirections et les alertes du navigateur sont détaillées sur notre page consacrée aux boutiques piratées.
Ce que montre votre back-office
Inutile d’attendre qu’un client ou votre banque vous prévienne : votre back-office permet quelques contrôles simples, à faire vous-même sans toucher au serveur.
- Modules > Gestionnaire de modules : parcourez les modules installés. Un module que ni vous ni votre prestataire ne reconnaissez, surtout un gestionnaire de fichiers, se note sans le supprimer. Sur une boutique, le pirate avait installé puis désinstallé un module d’édition de fichiers.
- Le module de paiement : ouvrez sa configuration et comparez l’identifiant marchand, les clés et les adresses de retour à votre contrat. Un faux domaine suffit à détourner l’argent.
- Paramètres avancés > Équipe (Administration > Employés en 1.6) : relisez la liste des comptes, puis les connexions au back-office dans Paramètres avancés > Logs (1.7 et 8). Une connexion récente sur le compte d’un ancien prestataire appelle une question.
Un compte administrateur partagé, dont le mot de passe n’a pas bougé depuis des années, revient souvent comme porte d’entrée. Les comptes créés par un inconnu sont traités sur notre page consacrée aux boutiques piratées.
Un de ces contrôles accroche ? Faites le test du paiement en navigation privée, puis suivez les gestes d’urgence avant de toucher à quoi que ce soit.
La liste des fichiers modifiés : comment la lire
PrestaShop a un outil intégré pour repérer un fichier touché. Il rend service, à condition de savoir ce qu’il compare et surtout ce qu’il laisse de côté sans jamais vous le signaler à l’écran.
Où la trouver, et ce qu’affichent ses messages
Dans le back-office, ouvrez Paramètres avancés > Informations, puis descendez jusqu’au bloc « Liste des fichiers modifiés ». PrestaShop télécharge sur api.prestashop.com le manifeste de votre version : la liste officielle des fichiers, avec l’empreinte MD5 de chacun. Il compare ensuite votre copie fichier par fichier, et affiche l’un de ces deux messages :
Des changements sur vos fichiers ont été détectés.
Aucun changement n'a été détecté sur vos fichiers.
Le premier s’accompagne des fichiers manquants et des fichiers modifiés. La documentation de PrestaShop prévient que des fichiers liés à Git, comme .gitignore, peuvent y apparaître comme manquants sans gravité.
Ce qu’elle ne voit pas
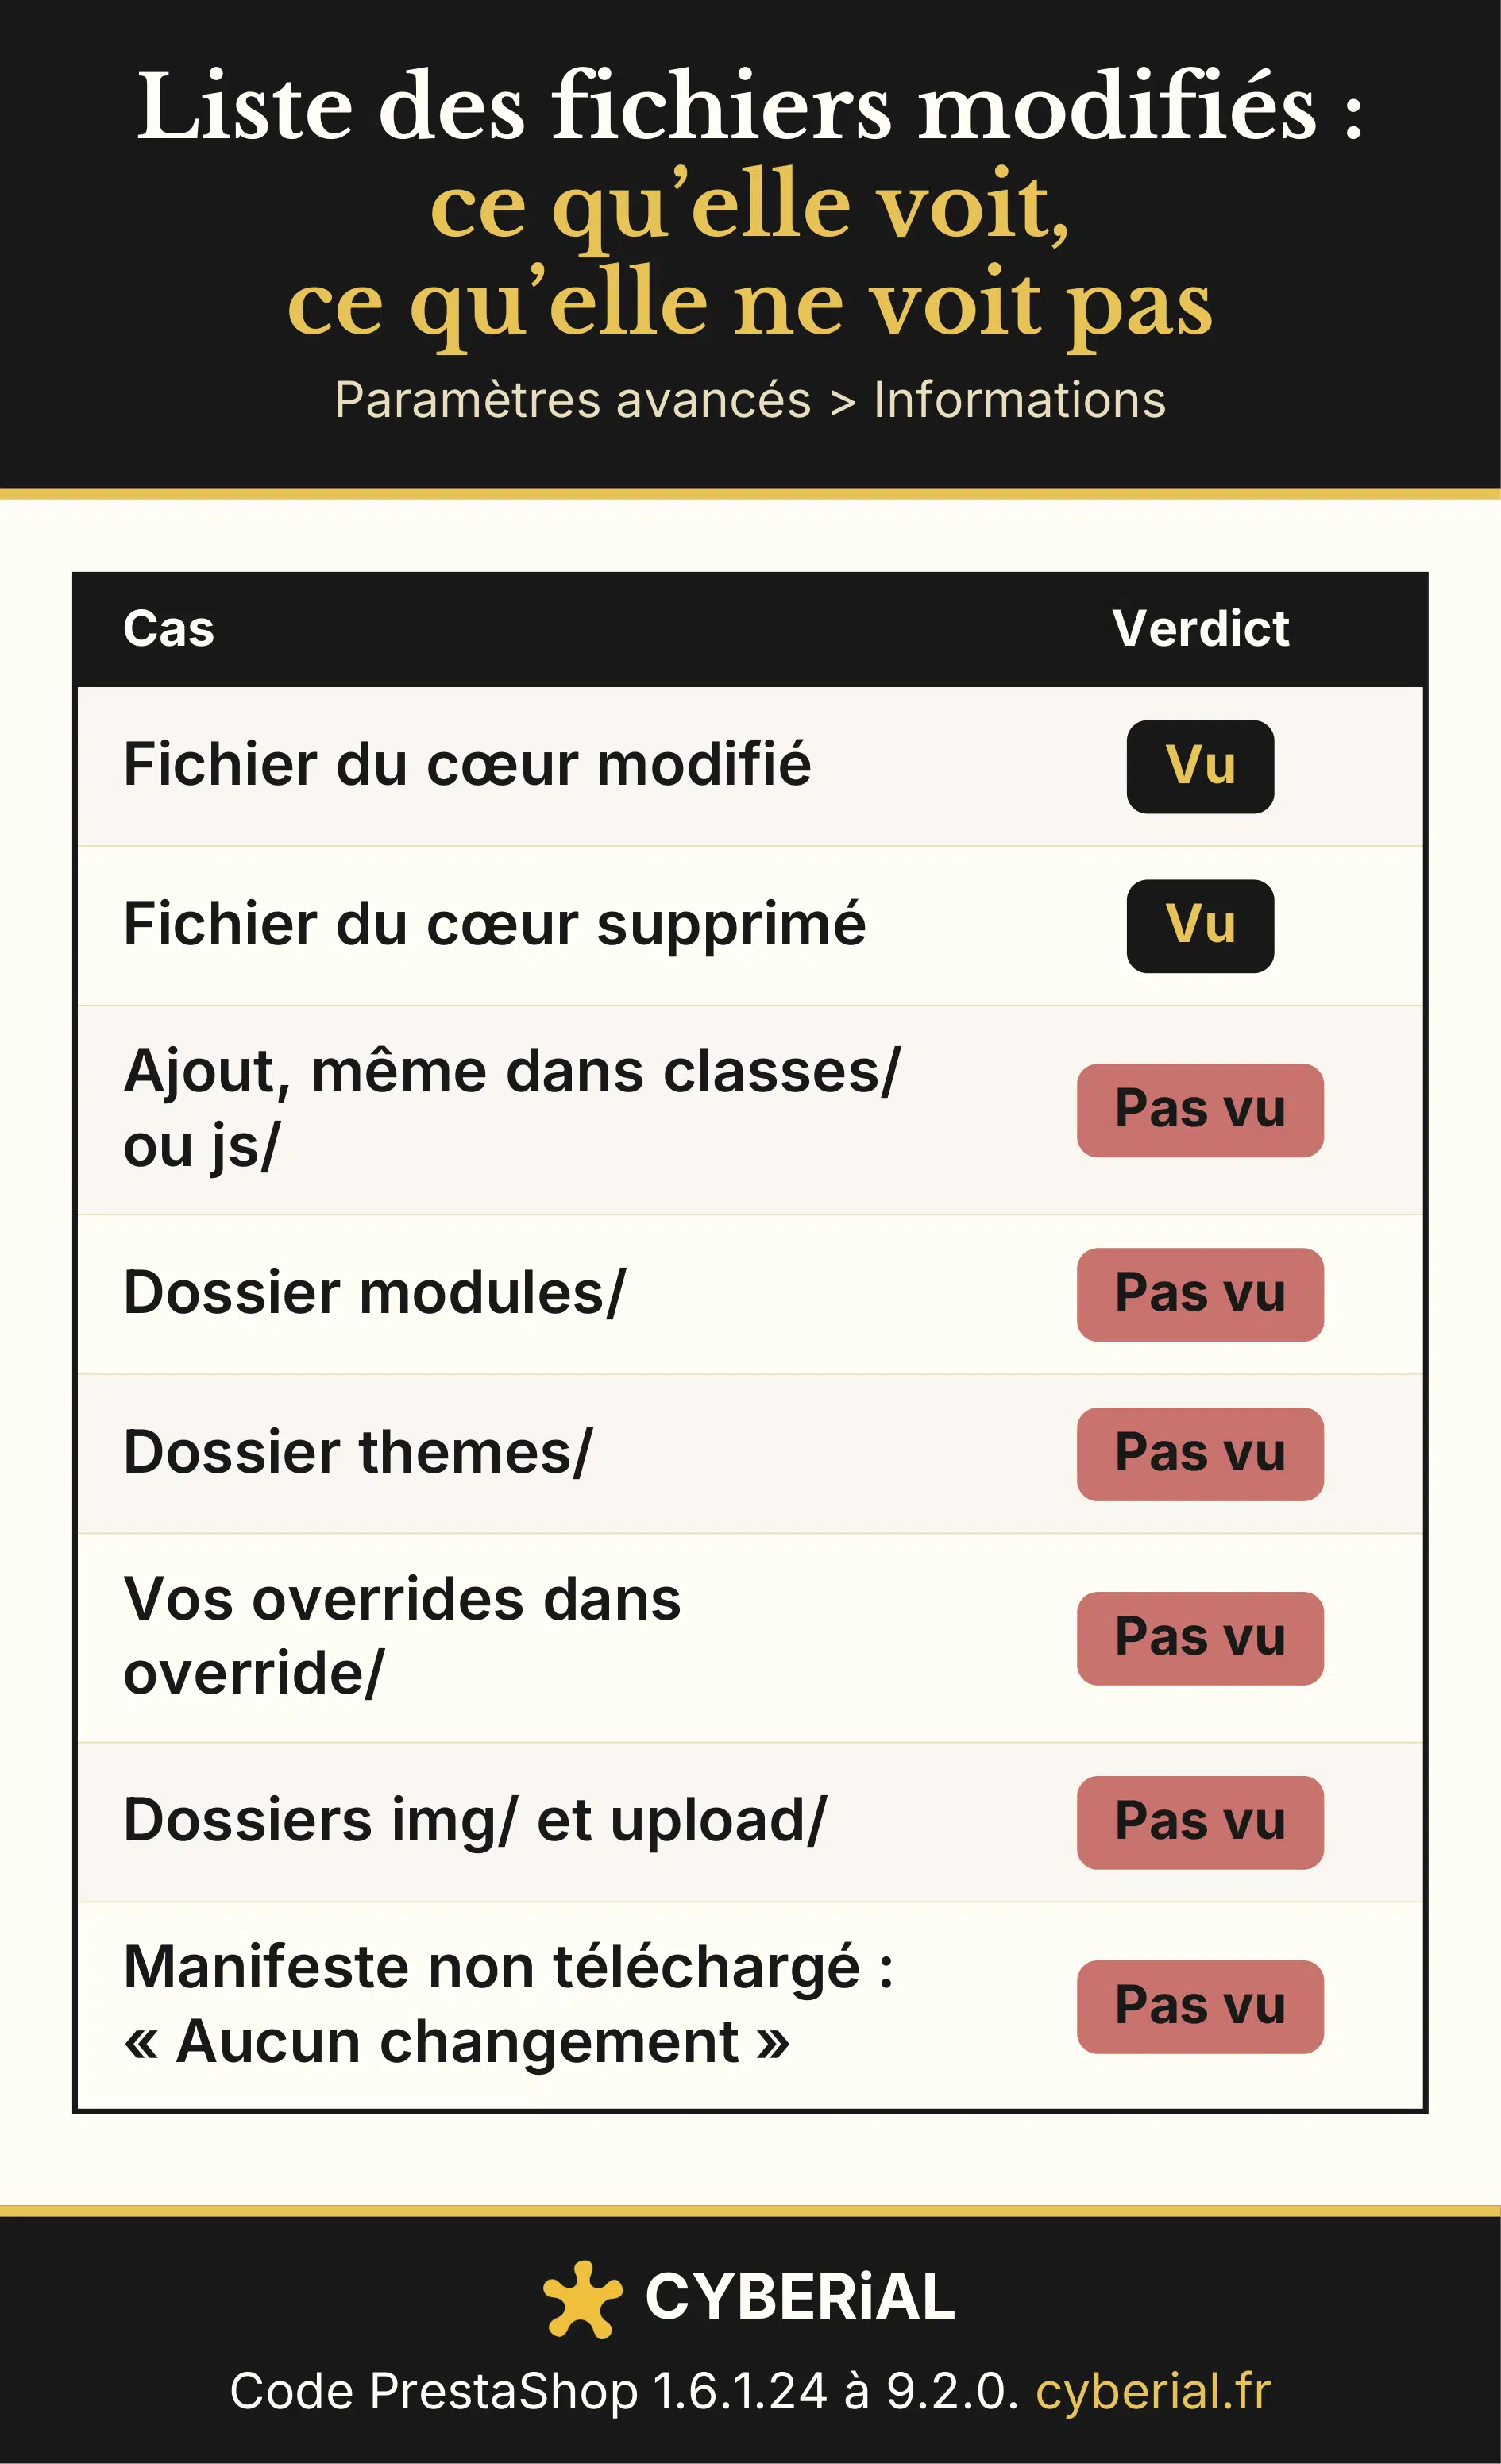
Cas par cas, voici ce que la liste contrôle et ce qui lui échappe.
Share this infographic: Copy the code below to embed it on your site.
<a href="https://cyberial.fr/signes-piratage-prestashop/"><img src="https://cyberial.fr/wp-content/uploads/signes-piratage-prestashop-fichiers-modifies.png.webp" alt="Tableau intitulé "Liste des fichiers modifiés : ce qu'elle voit, ce qu'elle ne voit pas", avec le verdict de la liste pour 8 cas. Vu : fichier du cœur modifié ; fichier du cœur supprimé. Pas vu : ajout, même dans classes/ ou js/ ; dossier modules/ ; dossier themes/ ; vos overrides dans override/ ; dossiers img/ et upload/ ; manifeste non téléchargé : « Aucun changement ». Pied : Code PrestaShop 1.6.1.24 à 9.2.0, cyberial.fr." /></a><p>Infographic by <a href="https://cyberial.fr">cyberial.fr</a></p>Nous avons relu le code de cette vérification, de PrestaShop 1.6.1.24 à 9.2.0. Elle ne regarde que les fichiers inscrits au manifeste. Lui échappent :
- Les fichiers ajoutés, même dans classes/ ou js/, car la comparaison part du manifeste et jamais de votre disque.
- Les dossiers modules/ et themes/ : l’alerte de PrestaShop de février 2026 situait justement un script injecté dans le fichier _partials/head.tpl du thème.
- Img/, upload/, et d’autres dossiers comme cache/, mails/ ou translations/.
- Override/, dont aucun override réel ne figure au manifeste.
- Si le manifeste ne se télécharge pas, les listes restent vides et l’écran affiche le même message qu’une boutique saine.
Dans nos dossiers, la majorité des fichiers malveillants étaient des fichiers ajoutés, dans modules/, js/, var/ ou à la racine du site. Cette liste ne les voyait pas. Un « Aucun changement » ne prouve donc rien, alors qu’une liste remplie mérite toujours d’être lue.
Trier vos propres modifications
Une liste remplie n’annonce pas forcément un piratage. Vos propres retouches y figurent aussi : un développeur qui a corrigé un fichier du cœur, un module qui en a modifié un à l’installation. Pour faire le tri :
- Demandez à votre développeur quels fichiers du cœur il a touchés, et à quelle date.
- Regardez d’abord les fichiers liés à la connexion et aux clients, par exemple classes/Employee.php ou controllers/admin/AdminLoginController.php, car un voleur d’identifiants s’y place volontiers.
- Comparez un fichier douteux à celui de l’archive officielle de la même version, sur le GitHub de PrestaShop.
- Traitez comme suspect tout fichier modifié que personne ne revendique.
Scanners de malware PrestaShop : ce qu’ils ratent
Un scanner de malware PrestaShop cherche des signatures, c’est-à-dire des morceaux de code déjà connus. Nos dossiers montrent où cette méthode s’arrête :
- La recherche par signatures a vu 8 fichiers piégés sur 14, quand la comparaison aux originaux trouvait les 14.
- Un scanner commercial annonçait 12 artefacts sur 18, faute de reconnaître l’extension .jpeg.
- Un code qui assemble ses fonctions à l’exécution ne contient aucun mot-clé à trouver : il a trompé deux contrôles, avant d’être repéré par une ligne anormalement longue.
- Les dates de fichiers sont falsifiées, recalées sur celles du reste du site. La date de changement d’état (ctime) et les journaux de connexion du back-office sont plus fiables.
Gardez votre scanner en complément. Un rapport vide ne vaut pas plus que la liste des fichiers modifiés. Si vous avez reçu un e-mail d’alerte sur un module, notre page sur les failles et alertes de sécurité PrestaShop dit quoi vérifier.
Un signe trouvé, et maintenant ?
Le réflexe naturel consiste à supprimer le fichier suspect ou à remettre la sauvegarde d’hier. Évitez les deux. Vous effaceriez la preuve, et la porte d’entrée resterait ouverte.
- Ne supprimez, ne nettoyez et ne restaurez rien.
- Demandez à votre hébergeur de garder les journaux du serveur.
- Notez ce que vous avez vu, avec la date et l’heure.
- Suivez les six gestes d’urgence de notre page pour nettoyer une boutique piratée.
Des signes de piratage PrestaShop confirmés appellent un nettoyage complet, avec recherche de l’entrée. Il coûte 150 € HT, prix fixe ; ces 150 € sont déduits si vous passez ensuite à la maintenance PrestaShop (inclus pour les clients en maintenance).
Sur une 1.6 ou une 1.7 qui ne reçoit plus de correctifs, pensez aussi à sécuriser sa boutique, sans quoi elle risque d’être réinfectée.
Questions fréquentes sur les signes de piratage PrestaShop
Comment savoir si mon site PrestaShop est piraté sans signe visible ?
Cherchez les signes indirects : un bug inexpliqué sur un formulaire, des paiements qui échouent, un module ou un compte inconnu. Faites ensuite contrôler les fichiers ajoutés et les modules, que PrestaShop ne vérifie pas. Sans aucun signe, seul un examen des fichiers et des journaux tranche.
Un scanner gratuit suffit-il à détecter un malware PrestaShop ?
Non. Un scanner trouve le code qu'il connaît déjà, et rate celui qui assemble ses fonctions à l'exécution. Servez-vous-en comme d'un indice, et comparez aussi les fichiers du cœur aux originaux de votre version.
Comment voir le spam en mots-clés japonais sur ma boutique ?
Tapez site:votre-domaine.fr dans Google et parcourez les titres. Des pages en japonais, ou bien plus de résultats que votre catalogue n'a de pages, doivent alerter. Ces pages sont souvent cachées aux visiteurs : testez l'URL avec l'outil d'inspection de la Search Console.
Pourquoi la liste des fichiers modifiés affiche-t-elle Aucun changement ?
Soit les fichiers du cœur contrôlés sont identiques aux originaux, soit le manifeste officiel n'a pas pu être téléchargé. Le message ne dit rien des modules, des thèmes ni des fichiers ajoutés. Voyez ce qu'elle ne voit pas.
Faut-il couper la boutique si je trouve un signe ?
Si le signe touche le paiement, oui : passez la boutique en maintenance sans rien effacer, pour protéger vos clients. Pour un autre signe, ne supprimez rien et faites vérifier d'abord. Dans les deux cas, gardez les preuves avant de nettoyer.
Un piratage peut-il revenir après le nettoyage ?
Oui, si la porte d'entrée reste ouverte, par exemple un mot de passe administrateur jamais changé ou un module vulnérable. Nettoyer les fichiers sans changer les accès ne suffit pas. La maintenance, à 69 € HT/mois sans engagement, inclut le nettoyage si cela recommence.
Un doute sur votre boutique ? On vérifie pour vous
Nous auditons gratuitement votre boutique pour voir si elle est piratée. Laissez l'adresse de la boutique et votre numéro (jamais de mot de passe ici) : on vous rappelle. Pour la suite, un accès dédié que vous créez vous-même, jamais par e-mail ; si un mot de passe doit nous être transmis, c'est au téléphone.
Signes de piratage PrestaShop confirmés : nettoyage 150 € HT, prix fixe. Réponse en moins d'une heure, 7j/7, de 8 h à 22 h : 09 72 03 59 17.