Le 27 octobre, la CISA a inscrit PolyShell, une faille Magento exploitée depuis mars, sur sa liste des failles activement exploitées. PrestaShop n’est pas touché, mais l’éditeur a publié le 9 novembre des correctifs à poser avant le Black Friday du 27 novembre.
- La faille Magento PolyShell ne concerne que Magento et Adobe Commerce.
- PrestaShop 9.2.1 et 8.2.9 : à installer d’abord sur une copie, puis en ligne avant le gel du 20 novembre.
- Modules inutilisés : supprimez-les, la désactivation ne les rend pas inoffensifs.
Pas le temps ? Faites-le faire avant le 20/11.
PolyShell : la faille Magento que la CISA a ajoutée à sa liste le 27 octobre
Sansec, société de sécurité, a baptisé PolyShell la faille CVE-2026-48356, notée 9,3 sur 10 (NVD). Selon Sansec, un attaquant dépose sans compte un faux fichier image qui contient du code PHP, par l’API des paniers invités.
Sansec l’a rendue publique le 17 mars 2026, sans correctif pour les versions en production. Les premières attaques ont suivi deux jours plus tard et, le 30 mars, 471 boutiques ont été compromises en une heure, toujours selon Sansec.
Magento 2.4.9 a été corrigée le 12 mai. Les versions 2.4.8 et antérieures ont attendu le bulletin Adobe APSB26-73 du 14 juillet. Près de quatre mois d’exposition.
La CISA, l’agence de cybersécurité américaine, l’a ajoutée à son catalogue le 27 octobre, avec une échéance au 10 novembre pour les administrations fédérales. Pour toute boutique, l’écart entre l’annonce d’une faille et le correctif posé peut laisser aux attaquants le temps de commencer.
Une boutique PrestaShop est-elle concernée ?
Pas par PolyShell. Aucune faille PrestaShop ne figure au catalogue de la CISA (relevé du 9 novembre). Votre boutique a pourtant ses propres correctifs à poser.
Les correctifs PrestaShop du 9 novembre
- PrestaShop 9.2.1 corrige 18 failles, dont 15 de gravité élevée.
- PrestaShop 8.2.9 en corrige 15, dont 12 élevées, en grande partie les mêmes.
- Deux d’entre elles passent par un installeur resté en ligne, sans compte.
Aucune exploitation n’était signalée à cette date. Le détail par faille figure dans notre alerte de sécurité PrestaShop.
Le module désactivé reste une porte ouverte
Après la vague d’injections SQL de janvier 2025, l’éditeur a lui-même situé la faille dans des modules tiers, hors du cœur. En 2023, Friends of Presta avertissait qu’une faille PrestaShop du module posstaticblocks restait exploitable même module non activé. Supprimez donc un module inutile quand c’est possible : la désactivation reste une mesure provisoire, faute de correctif, et la procédure figure dans notre checklist sécurité Black Friday.
PrestaShop 8 est bloqué sur une version PHP qui n’est plus maintenue
PrestaShop 8 ne va pas au-delà de PHP 8.1, qui ne reçoit plus de correctif depuis le 31 décembre 2025. La 1.7.8 s’arrête même à PHP 7.4. Après le 27 novembre, la sortie passe par PrestaShop 9 : la migration standard de 8 vers 9 coûte 69 € HT, payée une fois. Le tableau complet est sur notre page version PHP de PrestaShop.
Le calendrier jusqu’au Black Friday
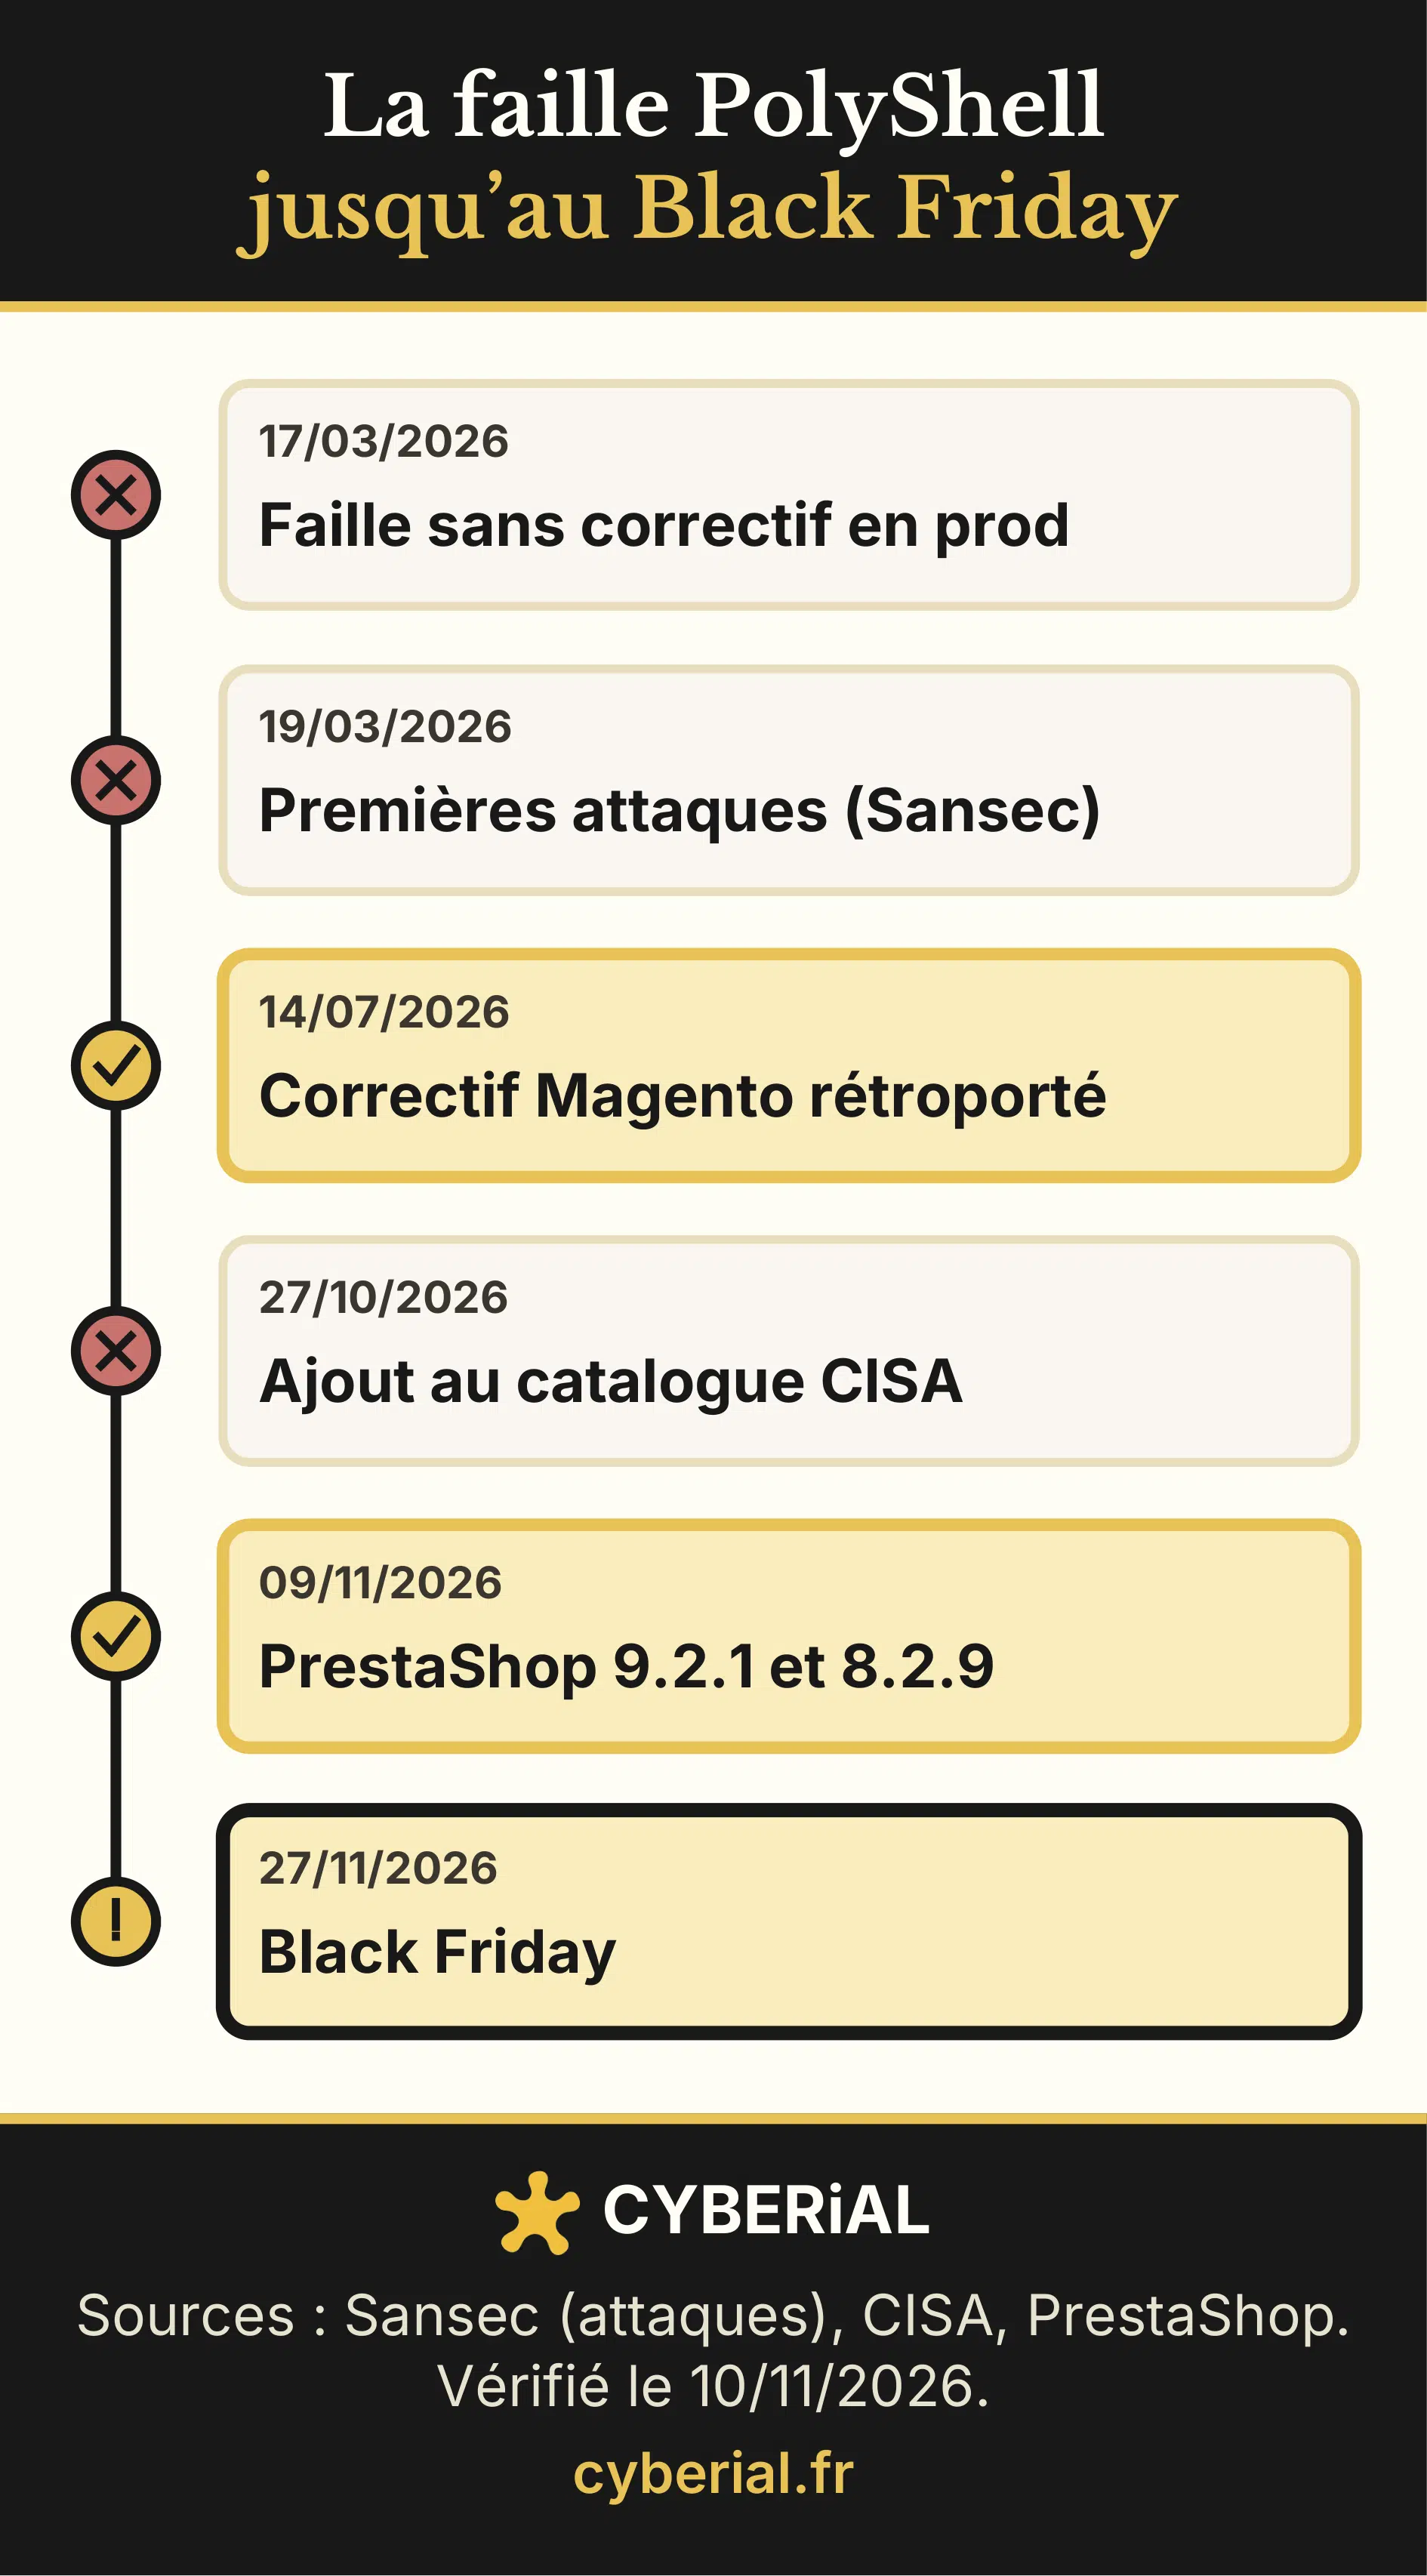
Les six dates de PolyShell au Black Friday, sur une seule frise :
Share this infographic: Copy the code below to embed it on your site.
<a href="https://cyberial.fr/faille-magento-prestashop/"><img src="https://cyberial.fr/wp-content/uploads/frise-faille-magento-prestashop-2026.png.webp" alt="Frise : faille Magento PolyShell révélée le 17 mars 2026, premières attaques le 19 mars selon Sansec, correctif Magento rétroporté le 14 juillet, ajout au catalogue CISA le 27 octobre ; PrestaShop 9.2.1 et 8.2.9 le 9 novembre ; Black Friday le 27 novembre" /></a><p>Infographic by <a href="https://cyberial.fr">cyberial.fr</a></p>Une sauvegarde marquée « réussie » peut être incomplète : vérifiez qu’elle se restaure vraiment avant de toucher à quoi que ce soit.
| Période | À faire | Si ça coince |
|---|---|---|
| Jusqu’au 15/11 | Sauvegarde complète hors serveur, restaurée sur une copie ; cœur et modules mis à jour sur cette copie, modules inutiles supprimés. | Restauration impossible : ne rien mettre à jour, demander de l’aide. |
| 16 au 19/11 | Mise en ligne un matin calme, puis une commande test complète avec paiement, transport et e-mail de confirmation. | Commande test en échec : revenir à la sauvegarde. |
| 20 au 30/11 | Gel jusqu’au Cyber Monday : on surveille commandes et alertes, sans aucune mise à jour hors correctif d’urgence. | Panne ou alerte : correctif d’urgence seulement. |
Nous faisons la mise à jour PrestaShop 9.2.1 ou PrestaShop 8.2.9 et la commande test : intervention dès 150 € HT, prix fixe validé avant. Ces 150 € sont déduits si vous passez ensuite à la maintenance PrestaShop (69 € HT/mois, sans engagement).
Ce qu’il vaut mieux ne pas lancer avant le Black Friday
Ces chantiers attendront décembre :
- une montée de version majeure, de 1.7 vers 8 ou 9 (pour savoir vers quelle version aller ensuite, voyez quelle version de PrestaShop installer) ;
- un changement de version PHP sur une boutique 1.7 ou 8 ;
- « tout mettre à jour » d’un coup, sans copie ;
- la mise à jour du module de paiement pendant la dernière semaine.
Le reste est dans la checklist Black Friday. Un fichier inconnu, une redirection étrange, un compte administrateur que personne n’a créé ? Arrêtez-vous là : nous auditons gratuitement votre boutique pour voir si elle est piratée, et notre page boutique piratée explique la suite.
Questions fréquentes
Ma boutique est en 1.7 : que faire avant le Black Friday ?
Ni migration ni changement de PHP avant le 27 novembre. Supprimez les modules inutiles, testez une commande complète et surveillez. Ensuite, visez PrestaShop 9 plutôt que 8, plafonnée à PHP 8.1 : la migration se fait à prix fixe, validé à l’audit.
La faille Magento PolyShell touche-t-elle PrestaShop ?
Non. Elle vise Magento et Adobe Commerce seulement, et aucune CVE PrestaShop ne figurait au catalogue de la CISA au 9 novembre. Les correctifs PrestaShop à poser sont décrits plus haut.
Combien de temps prend la mise à jour vers 9.2.1 ou 8.2.9 ?
Tout dépend des modules installés, qui doivent chacun rester compatibles. La seule mesure fiable se prend sur la copie de la boutique, avant de toucher à la version en ligne. Faites ce test cette semaine pour garder de la marge avant le gel.
Faire la mise à jour avant le gel du 20 novembre
Face à une faille Magento comme PolyShell, la maintenance PrestaShop (69 € HT/mois, sans engagement) couvre les modules ; avec l’hébergement chez nous, 99 € HT/mois au total, environnement de test et mises à jour mineures du cœur compris. Réponse en moins d’une heure, 7j/7, de 8 h à 22 h, par formulaire comme au téléphone : 09 72 03 59 17.