Mis à jour le 16/11/2026 : aucune attaque constatée, score ramené à 8.1 par Apache et la CISA.
Le 11 novembre 2026, la version 2.4.71 est sortie pour corriger une faille Apache classée critique, logée dans la partie du serveur qui gère HTTP/2. PrestaShop tourne très souvent sur Apache. Seules les boutiques dont le serveur Apache parle HTTP/2 sont exposées, mais rien ne permet de le voir depuis la vitrine. Voici le test en trois questions, qui doit corriger, et comment mettre le serveur à jour sans casser la boutique.
- Une faille dans HTTP/2 d’Apache 2.4.55 à 2.4.70, corrigée en 2.4.71 le 11/11, sans attaque constatée.
- Seuls les serveurs Apache qui parlent HTTP/2 sont exposés, et la version du paquet tranche.
- PrestaShop n’a rien à corriger et votre .htaccess n’y est pour rien.
- Faites vérifier le paquet par votre hébergeur ou par nos techniciens, puis mettez à jour.
- 01CVE-2026-119618 : ce qu’Apache a annoncé le 11/11
- 02Faille PrestaShop ? Votre .htaccess n’y est pour rien
- 03Votre boutique est-elle concernée ?
- 04Qui corrige la faille Apache selon votre hébergement
- 05En attendant la mise à jour : couper HTTP/2
- 06Mettre Apache à jour sans casser la boutique
- 07Questions fréquentes sur la faille Apache
- 08Faire vérifier le serveur de votre boutique
CVE-2026-119618 : ce qu’Apache a annoncé le 11/11
Le correctif est sorti le 11 novembre 2026 avec Apache 2.4.71. Cette CVE Apache porte le numéro CVE-2026-119618 et se cache dans mod_http2, le module qui permet à Apache de parler HTTP/2. Ce protocole sert aux navigateurs récents dès que le serveur l’accepte. En théorie, un attaquant pourrait y faire exécuter son propre code, sans identifiant ni compte sur la boutique.
| Point | Ce qu’il faut savoir |
|---|---|
| Identifiant | CVE-2026-119618 |
| Module touché | mod_http2 (HTTP/2) |
| Versions touchées | 2.4.55 à 2.4.70 (version officielle d’Apache) |
| Version corrigée | 2.4.71, publiée le 11/11/2026 |
| Score | 8.1 pour Apache et la CISA ; 9.8 pour Red Hat ; niveau Critical maintenu par Apache |
| Exploitation | Aucune constatée ; absente du catalogue CISA KEV |
| CERT-FR | Avis CERTFR-2026-AVI-1500 du 12/11/2026, aucune alerte |
Les notes ont bougé en quelques jours. Red Hat l’a classée à 9.8 sur 10. Apache et la CISA, l’agence américaine de cybersécurité, l’ont ramenée à 8.1, car l’attaque demande des conditions précises. Apache garde malgré tout le niveau Critical.
Une démonstration publique circule depuis le 12 novembre. Elle fait planter Apache et abîme sa mémoire, sans prendre la main sur le serveur. Au 16 novembre, aucune attaque réelle n’avait été signalée, à la différence de la faille PHP d’octobre, où des démonstrations d’attaque avaient vite suivi l’annonce.
Pourquoi corriger quand même ? Cette démonstration suffit à faire planter Apache, et une boutique dont le serveur plante peut se retrouver hors ligne. Attendre une attaque avérée n’apporte rien, puisque le correctif est disponible dans les distributions Linux depuis le 12 novembre.
Faille PrestaShop ? Votre .htaccess n’y est pour rien
« Faille Apache » fait penser tout de suite au fichier .htaccess de PrestaShop, celui qui fabrique les URL simplifiées. Le rapprochement se comprend, puisque ce fichier ne fonctionne qu’avec Apache. Le défaut se trouve pourtant ailleurs, dans la couche HTTP/2. Cette faille ne touche pas :
- le .htaccess et les URL simplifiées de la boutique ;
- mod_rewrite, le module d’Apache qui applique les règles de ce fichier ;
- le code de PrestaShop et celui de vos modules.
Le terme de faille PrestaShop ne convient donc pas : PrestaShop n’a aucun correctif à publier, et aucune mise à jour de module n’est à attendre. Tout se règle sur le serveur.
Le .htaccess ne peut pas davantage servir de rustine. La directive Protocols, qui active ou coupe HTTP/2, n’est acceptée que dans la configuration du serveur ou de l’hôte virtuel. Placée dans un .htaccess, elle ne coupe rien et peut même déclencher une erreur 500 sur toute la boutique.
Votre boutique est-elle concernée ?
Une boutique n’est exposée que si trois conditions sont réunies, et un seul « non » suffit à l’écarter du risque. Suivez les questions dans l’ordre. La première se règle depuis le back-office ; pour les deux autres, il faut souvent l’aide de votre hébergeur ou de votre prestataire.
Le même test en un coup d’œil, avec la personne à solliciter à chaque issue :
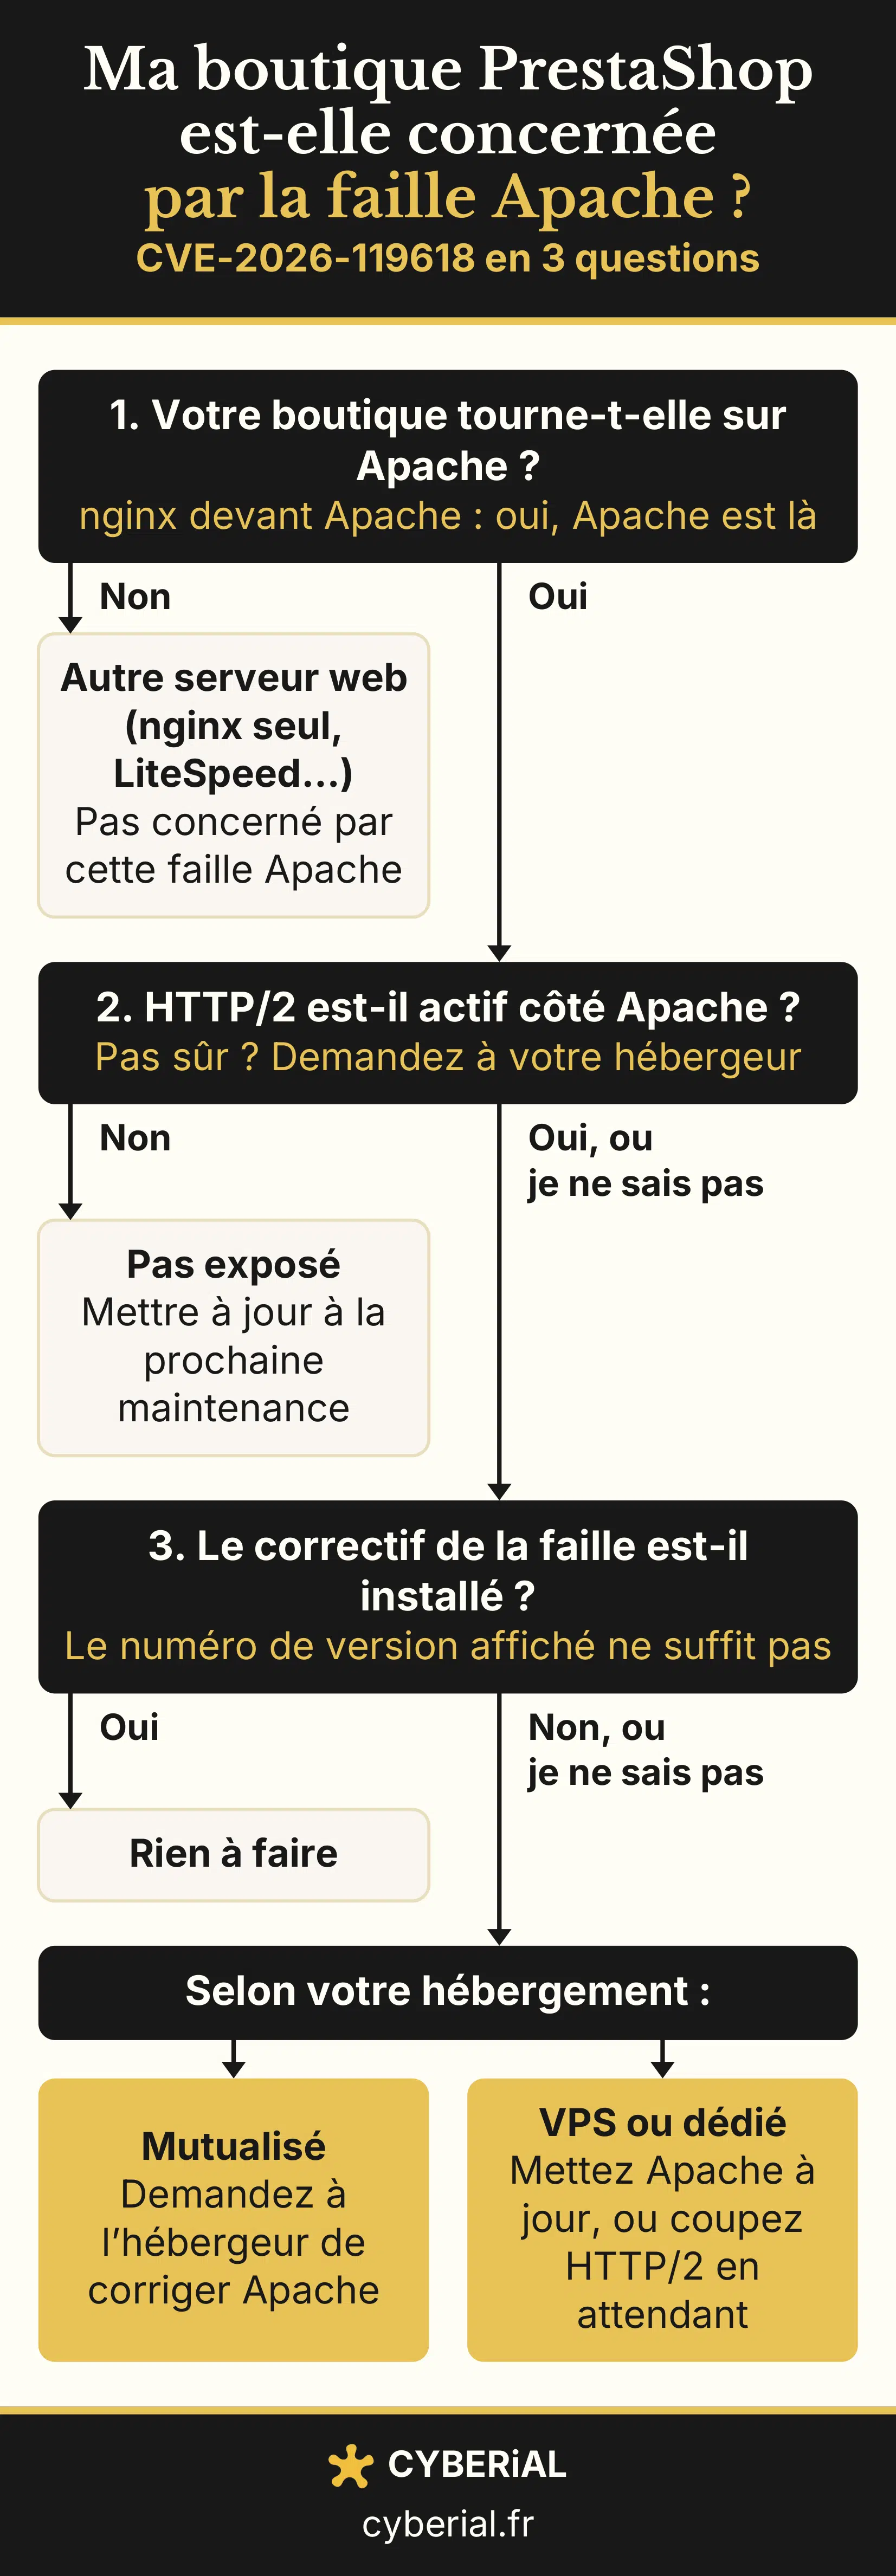
Share this infographic: Copy the code below to embed it on your site.
<a href="https://cyberial.fr/faille-apache-novembre-2026-prestashop/"><img src="https://cyberial.fr/wp-content/uploads/faille-apache-prestashop-arbre-decision.png.webp" alt="Arbre de décision : ma boutique PrestaShop est-elle concernée par la faille Apache ? Question 1 : la boutique tourne-t-elle sur Apache (nginx devant Apache compte comme oui) ? Si non, autre serveur web (nginx seul, LiteSpeed…) : pas concerné par cette faille Apache. Si oui, question 2 : HTTP/2 est-il actif côté Apache ? Si non : pas exposé, mettre à jour à la prochaine maintenance. Si oui ou si vous ne savez pas, question 3 : le correctif est-il installé (le numéro de version affiché ne suffit pas) ? Si oui : rien à faire. Sinon, selon l'hébergement : en mutualisé, demander à l'hébergeur de corriger Apache ; en VPS ou dédié, mettre Apache à jour, ou couper HTTP/2 en attendant." /></a><p>Infographic by <a href="https://cyberial.fr">cyberial.fr</a></p>Votre serveur tourne-t-il sous Apache ?
Votre serveur web se range en général dans l’un de ces cas :
- LiteSpeed ou nginx seul : c’est un autre logiciel, cette faille ne le concerne pas ;
- nginx placé devant Apache : Apache est bien là, derrière, passez à la question suivante ;
- Apache : passez à la question suivante.
Pour le savoir, ouvrez le back-office de PrestaShop, menu Paramètres avancés > Informations. La partie consacrée au serveur affiche au mieux une ligne du type « Apache/2.4.x (Ubuntu) », jamais la version du paquet installé. Pour cette première question, l’information suffit ; votre panneau d’hébergement peut aussi la donner.
HTTP/2 est-il actif côté Apache ?
Un Apache installé ne parle pas forcément HTTP/2. Le protocole n’est actif que si la configuration d’Apache l’autorise, et la façon dont PHP tourne sur le serveur donne une bonne indication :
- mod_php avec le mode prefork, fréquent sur les serveurs anciens, où HTTP/2 est rarement activé ;
- PHP-FPM avec le mode event, courant sur les serveurs récents, où HTTP/2 l’est souvent.
Avoir Cloudflare devant la boutique ne change pas la réponse. Cloudflare ne parle HTTP/2 à Apache que si Apache l’accepte, et le protocole que voit le navigateur est seulement celui utilisé avec Cloudflare. Pour savoir ce qu’accepte votre serveur, il faut regarder sa configuration.
Le paquet Apache est-il corrigé ?
Le numéro de version peut tromper. Debian et Ubuntu corrigent leurs paquets sans toujours changer le numéro d’Apache : un serveur Ubuntu 24.04 peut afficher 2.4.58 et être protégé. Un Apache 2.4.70 installé à la main, hors distribution, reste vulnérable jusqu’au passage en 2.4.71.
| Distribution | Version affichée | Paquet corrigé |
|---|---|---|
| Debian 13 | 2.4.71 | 2.4.71-1~deb13u1 (DSA-6620-1) |
| Debian 12 | 2.4.71 | 2.4.71-1~deb12u1 (DLA-4902-1) |
| Ubuntu 26.04 | 2.4.66 | 2.4.66-2ubuntu2.8 |
| Ubuntu 24.04 | 2.4.58 | 2.4.58-1ubuntu8.19 |
| Ubuntu 22.04 | 2.4.52 | 2.4.52-1ubuntu4.27 |
| Ubuntu 20.04 (Ubuntu Pro) | 2.4.41 | 2.4.41-4ubuntu3.23+esm11 |
Ubuntu 22.04 perd son support standard en mai 2027 : il faudra ensuite Ubuntu Pro ou un passage à 24.04. Debian 12, lui, reste suivi en LTS jusqu’au 30 juin 2028.
Un serveur qui affiche une version plus ancienne que 2.4.55 n’est pas forcément à l’abri : Ubuntu corrige aussi ses paquets 2.4.52 (22.04) et 2.4.41 (20.04). Seule la version du paquet compte.
Rien d’étonnant : la version du paquet ne se voit pas de l’extérieur. Nous vérifions votre serveur dans une intervention dès 150 € HT, prix fixe validé avant toute intervention, recherche de la cause comprise. Ces 150 € sont déduits si vous passez ensuite à la maintenance.
Réponse en moins d’une heure, 7j/7, de 8 h à 22 h, au 09 72 03 59 17 ou par le formulaire.
Qui corrige la faille Apache selon votre hébergement
Qui doit agir dépend de votre formule d’hébergement.
- Hébergement mutualisé : l’hébergeur gère Apache et applique en principe la correction lui-même. Vérifiez tout de même, car au 16 novembre nous n’avions trouvé aucune communication d’hébergeur français sur cette CVE Apache, alors que plusieurs l’avaient fait pour la faille PHP d’octobre. Selon la technologie de votre hébergeur, votre mutualisé n’utilise peut-être même pas Apache seul.
- VPS ou serveur dédié : l’installation du paquet corrigé vous revient, à vous ou à votre prestataire. L’hébergeur fournit la machine, sans en assurer l’entretien.
- Serveur infogéré : la mise à jour revient au prestataire qui gère le serveur ; demandez-lui la date de l’opération et la version du paquet installé.
L’intitulé de votre offre indique en général dans quelle case vous êtes. Notre page hébergement PrestaShop géré compare le mutualisé et le serveur dédié, et leurs tarifs.
Bonjour, ma boutique est hébergée chez vous (domaine : votre-boutique.fr).
Pouvez-vous me confirmer que le serveur est passé en Apache 2.4.71 ou au paquet corrigé de votre distribution pour la faille CVE-2026-119618, ou que HTTP/2 est désactivé côté Apache ?
Merci de m’indiquer la version du paquet installé et la date de l’opération. Cordialement.
En attendant la mise à jour : couper HTTP/2
Le paquet corrigé ne peut pas toujours être installé dans la journée. En attendant, la parade consiste à empêcher Apache de parler HTTP/2. Le code fautif n’est alors plus atteint, puisque la faille ne vit que dans ce protocole. Le réglage se fait dans la configuration du serveur ou de l’hôte virtuel, jamais dans le .htaccess.
L’effet sur la boutique reste léger. Sans rien devant Apache, les visiteurs repassent en HTTP/1.1, avec parfois un affichage un peu plus lent ; avec un service comme Cloudflare devant, ils gardent HTTP/2 jusqu’à lui. Les règles de réécriture de PrestaShop ne bougent pas. Si votre boutique passe par Cloudflare, même en offre gratuite, quatre points comptent :
- Le réglage « HTTP/2 to Origin » est actif par défaut sur tous les plans, Free compris. Le service parle alors HTTP/2 à Apache dès qu’Apache l’accepte.
- Il se coupe dans Speed > Settings, onglet Protocol Optimization. La liaison vers votre serveur repasse alors en HTTP/1.1.
- Si votre serveur n’accepte pas HTTP/2, la bascule en HTTP/1.1 se fait d’elle-même.
- Une attaque directe sur l’adresse IP du serveur reste possible tant que celui-ci répond à d’autres visiteurs que Cloudflare.
Rien n’indique que Cloudflare filtre cette attaque. Couper HTTP/2 côté Apache vaut aussi pour une attaque qui passe à côté de Cloudflare ; seule l’installation du paquet corrigé règle le problème pour de bon.
Mettre Apache à jour sans casser la boutique
Côté URL, la version 2.4.71 rassure : elle ne touche ni mod_rewrite ni le traitement du .htaccess. En 2024, le correctif 2.4.60 avait au contraire cassé certaines règles de réécriture. Le risque d’une mise à jour d’Apache tient plutôt au redémarrage : en septembre 2026, Ubuntu a dû réparer une mise à jour qui empêchait Apache de démarrer quand le proxy HTTP/2 était actif. L’ordre à suivre :
- Sauvegarder la configuration d’Apache et la boutique.
- Installer le paquet corrigé fourni par la distribution.
- Tester la configuration avant tout rechargement.
- Recharger Apache.
- Contrôler une page produit, le panier, un paiement test, la connexion au back-office et quelques URL simplifiées.
Si l’un de ces contrôles échoue, ne laissez pas la boutique en l’état : notre service de dépannage PrestaShop prend le relais.
Sur un serveur resté sans correctif, une exploitation donnerait en théorie à l’attaquant les droits du serveur web. Il pourrait alors lire les fichiers de la boutique, dont celui qui contient les identifiants de la base, voire poser un skimmer qui copie les cartes au paiement. Les signes à surveiller sont décrits sur notre page boutique piratée.
Sur Debian ou Ubuntu, en SSH avec les droits root :
apache2ctl -M | grep -i http2
apt-cache policy apache2
apt update && apt install --only-upgrade apache2
apache2ctl configtest && systemctl reload apache2
# sinon, en attendant : Protocols http/1.1 (vhost)
# ou : a2dismod http2 && systemctl restart apache2
La mise à jour d’Apache sur votre serveur se fait dans une intervention, dès 150 € HT, prix fixe validé avant toute intervention, si nous avons la main sur le serveur et si votre distribution fournit un paquet corrigé. Ces 150 € sont déduits si vous passez ensuite à la maintenance PrestaShop (69 € HT/mois, sans engagement).
Questions fréquentes sur la faille Apache
La faille Apache touche-t-elle ma boutique PrestaShop ?
Seulement si votre serveur tourne sous Apache, que HTTP/2 y est actif et que le paquet n’est pas encore corrigé. PrestaShop lui-même n’est pas en cause : la faille se trouve dans le module mod_http2 d’Apache, corrigé en version 2.4.71.
PrestaShop va-t-il publier un correctif pour cette faille ?
Non. La faille CVE-2026-119618 se trouve dans le serveur web Apache, hors de PrestaShop et de ses modules. La correction passe par le paquet Apache du serveur, installé par votre hébergeur ou votre prestataire.
Mon hébergeur fera-t-il la mise à jour d’Apache seul ?
En mutualisé, en principe oui, mais nous n’avions trouvé aucune communication d’hébergeur français au 16 novembre 2026 : demandez-lui confirmation. Sur un VPS ou un serveur dédié, la mise à jour revient à vous ou à votre prestataire.
Cloudflare me protège-t-il de la faille Apache ?
Rien ne l’indique, même en offre gratuite. Cloudflare parle HTTP/2 à votre serveur dès qu’Apache l’accepte ; le réglage à couper et ses limites sont détaillés dans la section couper HTTP/2 de cette page.
Mon serveur affiche Apache 2.4.58 : dois-je passer à Apache 2.4.71 ?
Pas forcément. Sur Ubuntu 24.04, le paquet 2.4.58-1ubuntu8.19 est corrigé sans changer de numéro : installez la mise à jour de votre distribution (voir le tableau).
Je n’ai pas de prestataire : qui fait la mise à jour, et combien ça coûte ?
Votre hébergeur en mutualisé, sinon un prestataire qui a accès au serveur. Chez CYBERIAL, l’intervention coûte dès 150 € HT, prix fixe validé avant toute intervention ; ces 150 € sont déduits si vous passez ensuite à la maintenance à 69 € HT/mois, sans engagement.
Faire vérifier le serveur de votre boutique
La version d’Apache ne se lit pas de l’extérieur : l’en-tête du serveur affiche souvent « Apache » seul, ou le nom de Cloudflare quand il est devant. Il faut un accès au serveur, ou une réponse de l’hébergeur. Nous faisons cette vérification dans une intervention dès 150 € HT, prix fixe validé avant toute intervention. Ces 150 € sont déduits si vous passez ensuite à la maintenance.
Décrivez votre hébergement dans le formulaire. N’envoyez aucun mot de passe par le formulaire : nous vous rappelons pour organiser l’accès. Pour la faille Apache, réponse en moins d’une heure, 7j/7, de 8 h à 22 h, par ce formulaire ou au 09 72 03 59 17.